



Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Как оказалось, в недавних атаках, нацеленных на установку бэкдора на машины специалистов по ИБ, использовалась ранее не известная уязвимость в Internet Explorer. Эксплойт нулевого дня отрабатывает, если в браузере разрешено выполнение скриптов.

Автором атак, о которых идет речь, предположительно является северокорейская APT-группа — в Microsoft уверены, что это Lazarus. В рамках необычной кампании хакеры пытались с помощью элементов социальной инженерии спровоцировать жертву на загрузку вредоносного кода, открывающего доступ к интересующей их информации.

С этой целью специалисту по поиску уязвимостей предлагали поучаствовать в некоем совместном проекте и ознакомиться с наработками, просмотрев имеющиеся материалы — на указанном ссылкой сайте или во вложенном архиве MHT/MHTML. Файлы этого формата обычно использует Internet Explorer для хранения кода HTML и ресурсов веб-страниц.


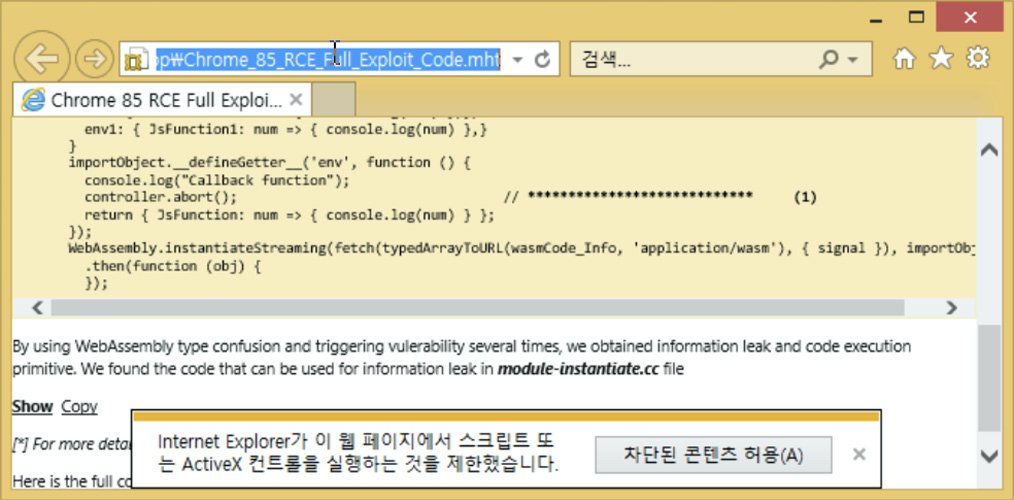
Некоторые сотрудники южнокорейской ИБ-компании ENKI тоже получили по почте такое приглашение с прикрепленным файлом Chrome_85_RCE_Full_Exploit_Code.mht. Судя по названию, вложение содержало пробный эксплойт для RCE-уязвимости в Chrome, однако на поверку это оказалось фикцией.

При открытии этого архивного файла стартовал IE. Если настройки браузера разрешали выполнение JavaScript, происходил запуск вредоносного сценария, который загружал из стороннего источника эксплойт 0-day. Соответствующая уязвимость, по свидетельству ENKI, представляет собой баг double-free (двойное освобождение памяти) в IE. Его использование позволяет злоумышленнику выгрузить на свой сервер такие данные, как список запущенных процессов, снимки экрана, информация о сети.

После отработки эксплойта на машину жертвы в данном случае загружался целевой зловред — бэкдор.

О своей находке эксперты ENKI сообщили в Microsoft. Там пообещали ознакомиться с информацией и выпустить патч в кратчайшие сроки. 

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru