



Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Обнаружена спам-рассылка, нацеленная на засев бэкдора MineBridge. Загрузка вредоносного кода в данном случае осуществляется с помощью Windows-команды Finger (finger.exe), обычно используемой для вывода информации о пользователях удаленной системы.

Бэкдор MineBridge впервые засветился на радарах ИБ-экспертов в начале прошлого года. На тот момент он распространялся через вредоносные email-рассылки, ориентированные в основном на финансовые организации США. Цепочка заражения запускалась при открытии вложенного документа Word, замаскированного под резюме соискателя вакансии, и исполнении встроенной макрокоманды.

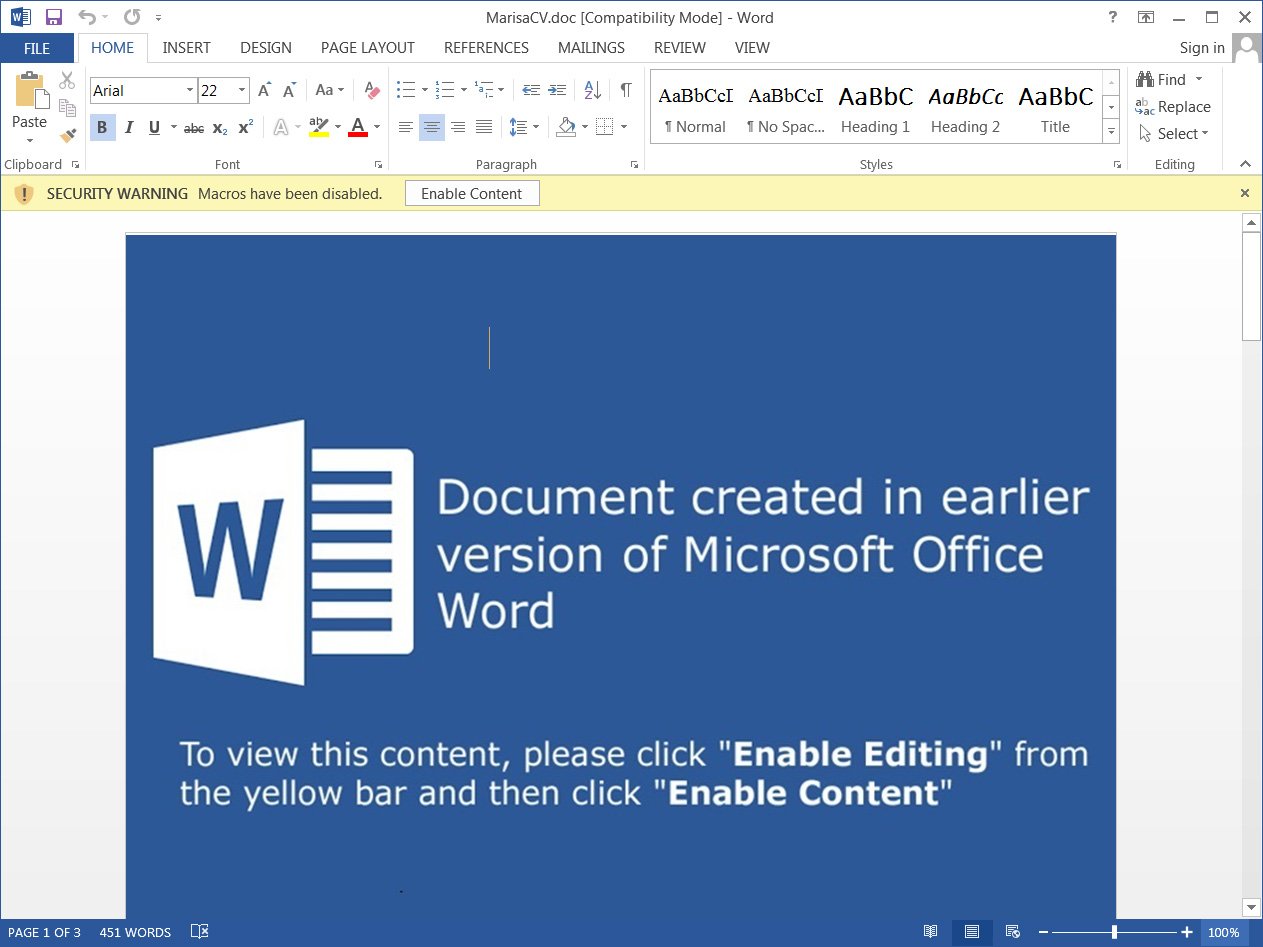
Новая MineBridge-кампания использует ту же приманку. Прикрепленное к спам-письму «резюме» содержит запароленный макрос, который получателю предлагается запустить вручную.


Преодолев парольную защиту макрокода, эксперты BleepingComputer выяснили, что при запуске он использует команду Finger для загрузки с удаленного сервера исполняемого файла, замаскированного под цифровой сертификат. Содержимое этого файла закодировано по base64 и на поверку оказалось программой-загрузчиком. После расшифровки с помощью Windows-утилиты certutil загрузчик сохраняется в системе как %AppData%\vUCooUr.exe.

Запуск на исполнение зловредного «сертификата» влечет загрузку исполняемого файла TeamViewer. Вредонос также использует технику подмены DLL для загрузки динамической библиотеки MineBridge в память целевого процесса.

Выполнение кода MineBridge обеспечивает злоумышленнику полный доступ к зараженному ПК, позволяя получить информацию о системе управления учетными записями пользователей (UAC), просматривать список запущенных процессов, завершать работу Windows и перезагружать ее, выполнять различные шелл-команды, включать и выключать микрофон TeamViewer, загружать, модифицировать и удалять произвольные файлы.

О возможности злоупотребления finger.exe с целью загрузки вредоносного кода эксперты предупреждали несколько месяцев назад. В настоящее время эта команда редко используется, и сисадминам рекомендуется ее заблокировать — через AppLocker или каким-либо другим способом.

Подпишитесь на новости

Orion soft предложил посчитать пользу от ИИ через платформу StarScale AI

Orion soft анонсировал StarScale AI — платформу, которая должна показать, сколько компания тратит на искусственный интеллект и что получает взамен. Потому что внедрение нейросети звучит эффектно ровно до вопроса финансового директора: а окупается это всё когда?

Как объясняет разработчик, решение объединяет сведения об ИИ-инструментах, моделях и сценариях использования. Расходы и эффект можно рассматривать по компании, подразделениям, командам и отдельным пользователям.

Платформа собирает данные о запросах, потреблении токенов и инфраструктурных затратах, связывает их с конкретными сотрудниками и проектами. Задача — выяснить, какие инструменты действительно востребованы, а какие просто красиво числятся в отчёте о цифровизации.

Помимо расходов, заявлена оценка результата: например, сэкономленного рабочего времени и его денежного эквивалента. На этой основе бизнесу предлагают решать, какие ИИ-проекты развивать, какие оптимизировать, а какие пора закрывать.

По сценарной оценке Orion soft, крупный российский бизнес в 2026 году может потребить 912,5 трлн токенов примерно на 237 млрд рублей. Это расчёт возможного потребления, а не уже выставленный рынку счёт.

Главная задача продукта — ответить на вопрос: нейросеть помогает зарабатывать и экономить или просто уверенно превращает бюджет в токены? Для корпоративного ИИ это разговор куда полезнее очередного соревнования по числу запущенных ассистентов.

RSS: Новости на портале Anti-Malware.ru