



Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Обнаружена спам-рассылка, нацеленная на засев бэкдора MineBridge. Загрузка вредоносного кода в данном случае осуществляется с помощью Windows-команды Finger (finger.exe), обычно используемой для вывода информации о пользователях удаленной системы.

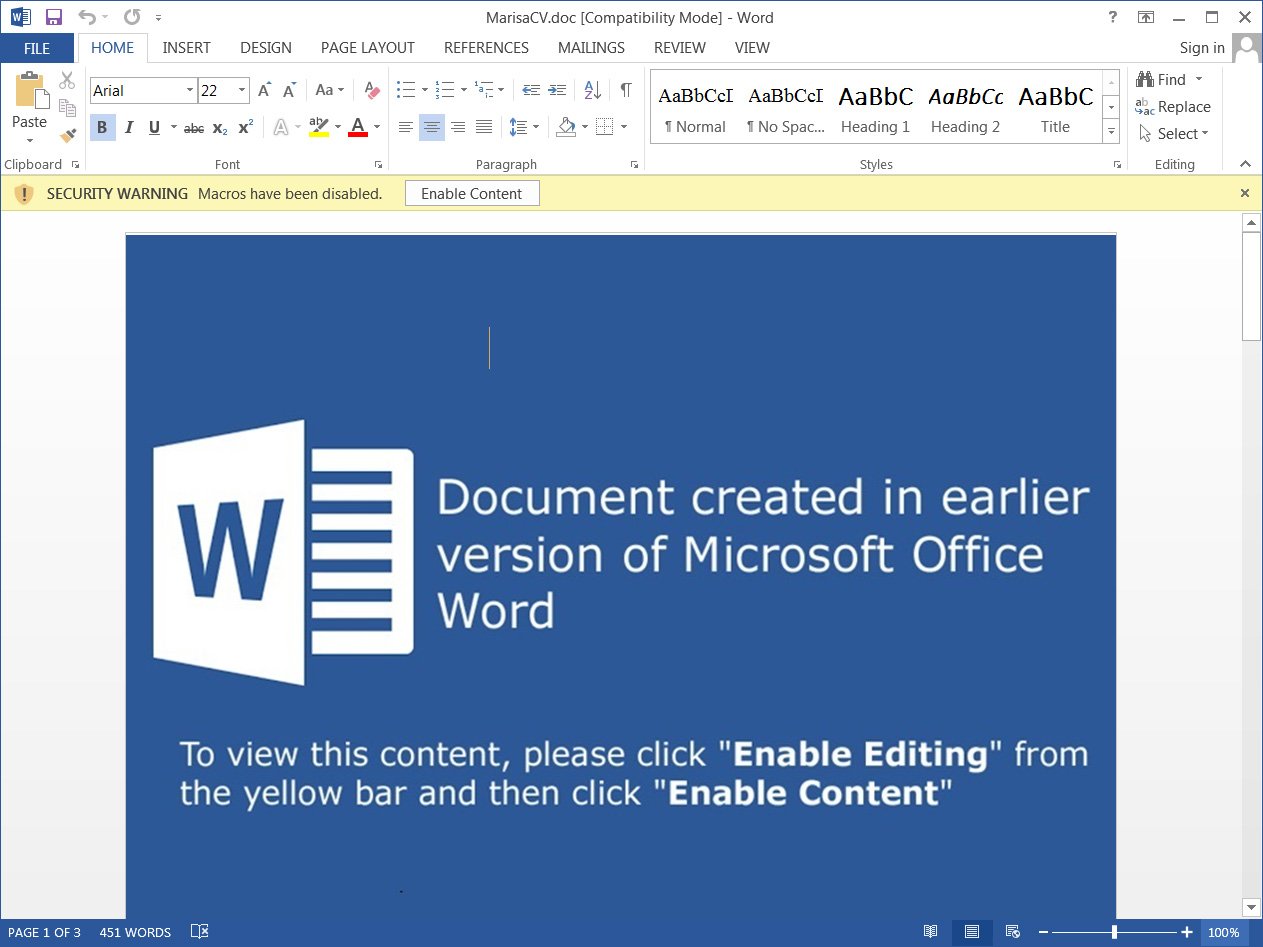
Бэкдор MineBridge впервые засветился на радарах ИБ-экспертов в начале прошлого года. На тот момент он распространялся через вредоносные email-рассылки, ориентированные в основном на финансовые организации США. Цепочка заражения запускалась при открытии вложенного документа Word, замаскированного под резюме соискателя вакансии, и исполнении встроенной макрокоманды.

Новая MineBridge-кампания использует ту же приманку. Прикрепленное к спам-письму «резюме» содержит запароленный макрос, который получателю предлагается запустить вручную.


Преодолев парольную защиту макрокода, эксперты BleepingComputer выяснили, что при запуске он использует команду Finger для загрузки с удаленного сервера исполняемого файла, замаскированного под цифровой сертификат. Содержимое этого файла закодировано по base64 и на поверку оказалось программой-загрузчиком. После расшифровки с помощью Windows-утилиты certutil загрузчик сохраняется в системе как %AppData%\vUCooUr.exe.

Запуск на исполнение зловредного «сертификата» влечет загрузку исполняемого файла TeamViewer. Вредонос также использует технику подмены DLL для загрузки динамической библиотеки MineBridge в память целевого процесса.

Выполнение кода MineBridge обеспечивает злоумышленнику полный доступ к зараженному ПК, позволяя получить информацию о системе управления учетными записями пользователей (UAC), просматривать список запущенных процессов, завершать работу Windows и перезагружать ее, выполнять различные шелл-команды, включать и выключать микрофон TeamViewer, загружать, модифицировать и удалять произвольные файлы.

О возможности злоупотребления finger.exe с целью загрузки вредоносного кода эксперты предупреждали несколько месяцев назад. В настоящее время эта команда редко используется, и сисадминам рекомендуется ее заблокировать — через AppLocker или каким-либо другим способом.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru