



Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

Нераскрытая XSS в Apache Velocity Tools опасна для сайтов в зоне .GOV

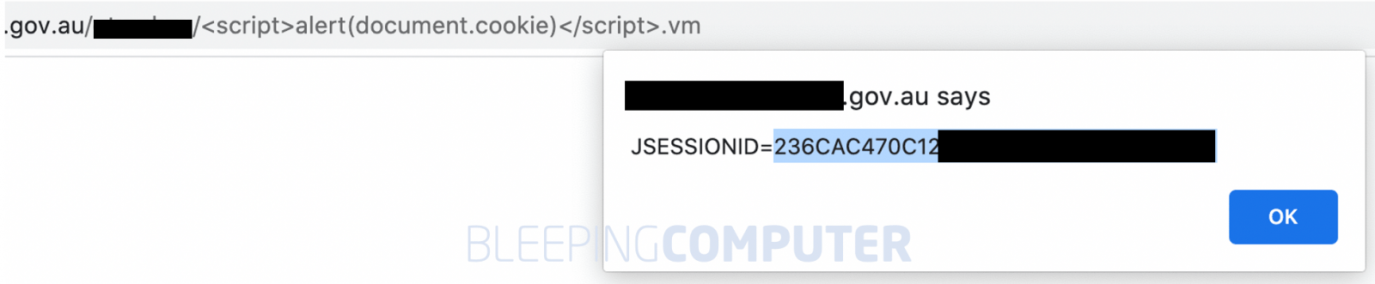
Эксплуатация уязвимости в библиотеке Apache Velocity Tools не требует аутентификации и позволяет провести атаку по методу межсайтового скриптинга (XSS) на правительственные сайты в TLD-домене .gov, в том числе против НАСА и госучреждений Австралии. Брешь устранили более 2,5 месяцев назад, однако соответствующее обновление до сих пор не вышло.

Как стало известно BleepingComputer, проблемным является один из Java-классов коллекции Apache Velocity Tools — подпроекта Apache Velocity, основанного на Java движка шаблонов. Последний разработчики используют для разделения данных приложения, пользовательского интерфейса и управляющей логики на три компонента. Такая схема разделения (MVC, Model-View-Controller, модель-представление-контроллер) упрощает привнесение изменений в проект.

Уязвимый Java-класс VelocityViewServlet, по данным BleepingComputer, используют более 2,6 тыс. бинарников, доступных в npm, PyPI, Maven Central и других хранилищах продуктов с открытым исходным кодом. Баг, классифицируемый как «отраженный XSS», связан с рендерингом страниц ошибок (таких как template not found — «шаблон не найден») и при использовании позволяет заманить пользователя на фишинговый сайт или угнать его сессию.


Проблема затрагивает все версии Apache Velocity Tools и особенно опасна для правительственных порталов, на которых регистрируются служащие и подрядчики.  

Уязвимость обнаружил в начале октября участник команды этичных хакеров Sakura Samurai. Разработчики Apache Velocity Tools удостоверились в наличии ошибки и втихую ее исправили, опубликовав соответствующий коммит в своем репозитории на GitHub.

На запрос BleepingComputer о комментарии представители  Apache Software Foundation (ASF) пояснили, что XSS-баг, кулуарно идентифицируемый как CVE-2020-13959, некритичен, поэтому патч для него будет официально выпущен вместе с другими в составе очередной сборки Apache Velocity Tools (ее дата выпуска пока не определена). Те, кого тревожит отсутствие заплатки, могут самостоятельно загрузить ее с GitHub.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru