



Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Опубликованы списки потенциальных жертв атаки на SolarWinds Orion

Изучение бэкдора Sunburst и алгоритма DGA, используемых взломщиками мониторинговой платформы SolarWinds Orion, позволило выявить от 100 до 280 организаций, затронутых атакой.

Среди потенциальных жертв заражения числятся федеральные ведомства США, ИТ-компании, учебные заведения, медицинские учреждения, банки и телеком-провайдеры.

По первоначальной оценке SolarWinds, взлом ее систем затронул порядка 18 тыс. пользователей ИТ-платформы. В частности, забэкдоренные версии обновлений клиента Orion могли установить такие известные компании, как Cisco, SAP, Intel, MediaTek, Check Point, Cox Communications, Deloitte, Nvidia, Fujitsu, Belkin, Amerisafe и «Лукойл».

Разработчики мониторингового ИТ-сервиса выпустили «горячие заплатки», устраняющие бэкдор. Эти хотфиксы включены в состав накопительных обновлений Orion Platform 2020.2.1 HF 2 и Orion Platform 2019.4 HF 6, которые пользователям настоятельно рекомендуется установить в кратчайшие сроки. Выпуски Orion Platform 2019.4 HF 4 и ниже атака не затронула, и они считаются чистыми.

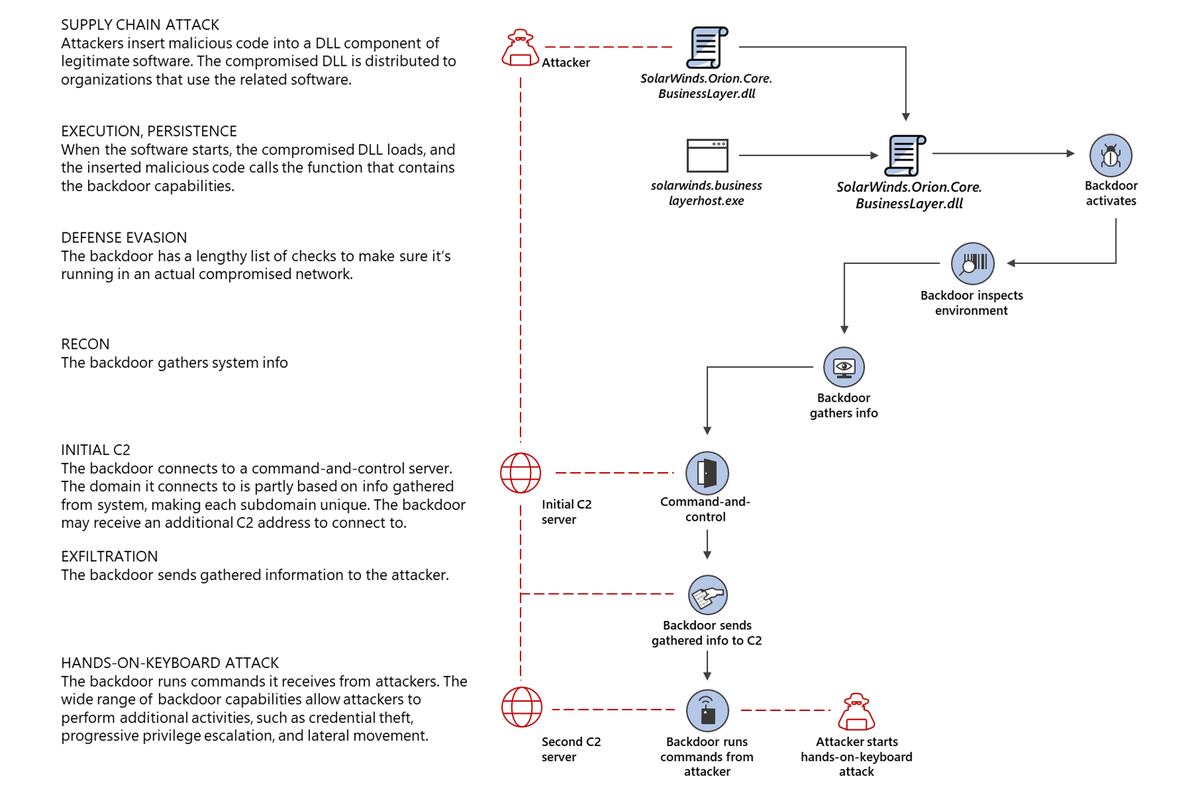
Обратный инжиниринг Sunburst, проведенный в Microsoft, FireEye, McAfee, Symantec и Kaspersky, показал, что этот зловред собирает информацию о внутренней сети жертвы, ждет пару недель, а затем отсылает результат на C2-сервер, размещенный в домене avsvmcloud[.]com. На основании этих данных злоумышленники производят оценку перспективности мишени и принимают решение — продолжить атаку загрузой других зловредов или оставить бэкдор в резерве.


Как оказалось, URL командного сервера Sunburst генерируются по DGA и содержат строку с закодированным именем домена жертвы. Сервер злоумышленников Microsoft и FireEye уже подменили по методу sinkhole, а создаваемые с помощью DGA поддомены в настоящее время расшифровываются с целью уточнения масштабов распространения инфекции.

Репортер ZDNet ознакомился с текущими публикациями исследователей и в своей заметке привел один из списков затронутых организаций, который удалось составить по результатам расшифровки доменных имен, используемых зловредом для генерации уникальных URL.

Компании Cisco, Intel, VMWare и Microsoft официально подтвердили заражение, но свидетельств появления других вредоносов в своих сетях они не нашли. Сорока клиентам Microsoft, как оказалось, повезло меньше: установка забэкдоренного обновления повлекла продолжение атаки. Первая известная жертва Sunburst, ИБ-компания FireEye, тоже столкнулась с более серьезными последствиями.

В настоящее время специалисты по ИБ вместе с интернет-провайдерами собирают данные по трафику в домене avsvmcloud[.]com для идентификации других жертв заражения и последующей эскалации атаки.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru