



Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие киберпреступники, стоящие за распространением вредоносной программы Zebrocy, задействовали новый способ доставки зловреда высокопоставленным чиновникам. Чтобы избежать обнаружения, злоумышленники стали прятать вредонос в файлы формата VHD (Virtual Hard Disk).

Именно этот способ группировка APT28 (Fancy Bear, Sofacy, Strontium, Sednit) задействовала в последних атаках целевого фишинга, пытаясь установить в системы жертв вредоносную программу Zebrocy.

Этот зловред, кстати, предстаёт в разных формах и написан на нескольких языках программирования: AutoIT, C++, C#, Delphi, Go, VB.NET. В последних атаках фигурировала Go-версия вредоноса, хотя раньше операторы предпочитали Delphi.

Известно, что Windows 10 поддерживает VHD-файлы «из коробки» — операционная система без проблем монтирует их в качестве внешних дисков, позволяя пользователю просмотреть содержимое таких файлов.

В сентябре 2019 года исследователи в области кибербезопасности выяснили, что антивирусные движки не проверяют содержимое VHD до монтирования. Эта особенность открыла новый вектор атаки для профессиональных киберпреступников.

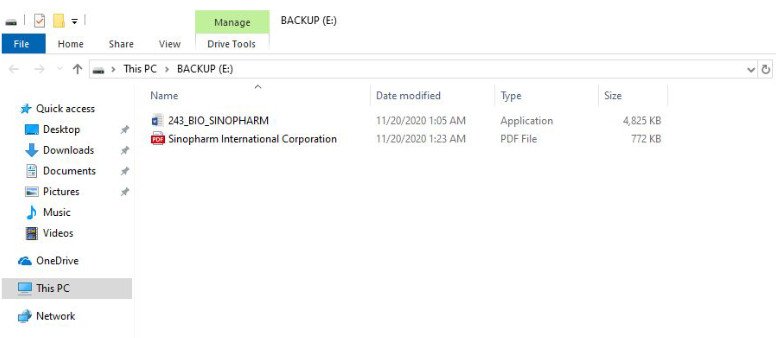
Специалисты компании Intezer в конце ноября наткнулись на VHD, загруженный в сервис VirusTotal. Как показали логи, этот файл залили из Азербайджана. Внутри эксперты нашли PDF и исполняемый файл, замаскированный под документ Microsoft Word. Именно последний оказался вредоносной программой Zebrocy.


Что касается PDF-файла, то там была обычная презентация Sinopharm International Corporation, китайской фармацевтической компании, которая в настоящее время занимается разработкой вакцины против COVID-19.

А вот Zebrocy продемонстрировал очень низкий процент детектирования на площадке VirusTotal — только девять антивирусных движков из 70 распознали угрозу. Специалисты считают, что с помощью нового варианта вредоносной программы злоумышленники атакуют высокопоставленных чиновников Азербайджана. Например, Delphi-вариант зловреда использовался именно для этого.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru