



Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие киберпреступники, стоящие за распространением вредоносной программы Zebrocy, задействовали новый способ доставки зловреда высокопоставленным чиновникам. Чтобы избежать обнаружения, злоумышленники стали прятать вредонос в файлы формата VHD (Virtual Hard Disk).

Именно этот способ группировка APT28 (Fancy Bear, Sofacy, Strontium, Sednit) задействовала в последних атаках целевого фишинга, пытаясь установить в системы жертв вредоносную программу Zebrocy.

Этот зловред, кстати, предстаёт в разных формах и написан на нескольких языках программирования: AutoIT, C++, C#, Delphi, Go, VB.NET. В последних атаках фигурировала Go-версия вредоноса, хотя раньше операторы предпочитали Delphi.

Известно, что Windows 10 поддерживает VHD-файлы «из коробки» — операционная система без проблем монтирует их в качестве внешних дисков, позволяя пользователю просмотреть содержимое таких файлов.

В сентябре 2019 года исследователи в области кибербезопасности выяснили, что антивирусные движки не проверяют содержимое VHD до монтирования. Эта особенность открыла новый вектор атаки для профессиональных киберпреступников.

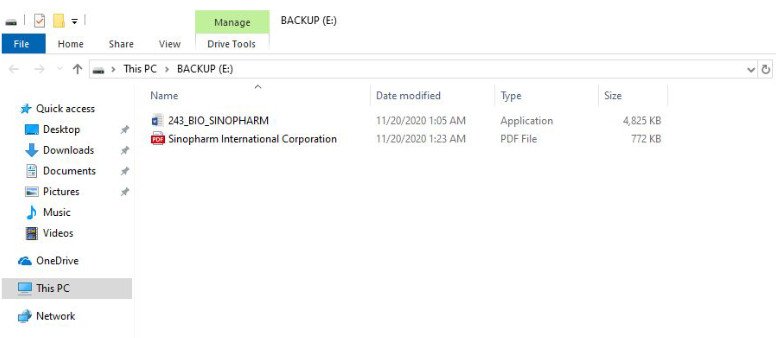
Специалисты компании Intezer в конце ноября наткнулись на VHD, загруженный в сервис VirusTotal. Как показали логи, этот файл залили из Азербайджана. Внутри эксперты нашли PDF и исполняемый файл, замаскированный под документ Microsoft Word. Именно последний оказался вредоносной программой Zebrocy.


Что касается PDF-файла, то там была обычная презентация Sinopharm International Corporation, китайской фармацевтической компании, которая в настоящее время занимается разработкой вакцины против COVID-19.

А вот Zebrocy продемонстрировал очень низкий процент детектирования на площадке VirusTotal — только девять антивирусных движков из 70 распознали угрозу. Специалисты считают, что с помощью нового варианта вредоносной программы злоумышленники атакуют высокопоставленных чиновников Азербайджана. Например, Delphi-вариант зловреда использовался именно для этого.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru