



Эксперты рассказали о проблемах конфиденциальности WhatsApp

Эксперты рассказали о проблемах конфиденциальности WhatsApp

Эксперты рассказали о проблемах конфиденциальности WhatsApp

Эксперты предупредили о проблемах конфиденциальности для пользователей WhatsApp на iPhone. Речь идёт о бэкапе истории сообщений, медиафайлов и настроек и его использовании при переходе на новое устройство, а также о нюансах новой функции автоудаления сообщений.

Дело в том, что доверяя резервным копиям WhatsApp на iPhone, стоит учитывать, что они не защищаются сквозным шифрованием. И это серьёзная проблема для конфиденциальности, считают специалисты.

Прежде всего, нужно понимать, что вы предоставляете Apple доступ к содержимому ваших переписок, что уже само по себе сводит на нет смысл сквозного шифрования. В этом случае корпорация сможет передать правоохранительным органам ваши сообщения, если потребуется.

Потом есть ещё функция автоудаления сообщений, которую разработчики WhatsApp внедрили в начале месяца. Нововведение позиционируется как серьёзный шаг в сторону конфиденциальности, но на деле с ней тоже не так всё просто.

Например, если собеседники пользователя ответят на так называемое «автоматически удаляющееся сообщение» (или же перешлют его), они нарушат саму суть функции — мессенджер зафиксирует послание в истории.

Все бэкапы также запомнят сообщение, которое должно было автоматически удалиться. Конечно, ещё есть скриншоты, но это уже другая история.

Также есть определённые вопросы к медиафайлам, которые могут сохраняться автоматически. Вот что пишут сами разработчики WhatsApp по поводу нюансов работы новой функции:

«Если функция автоудаления сообщений включена, отправленные в чат медиафайлы также будут удалены. Однако они останутся у собеседников на устройствах, если активирована функция автозагрузки медиафайлов».

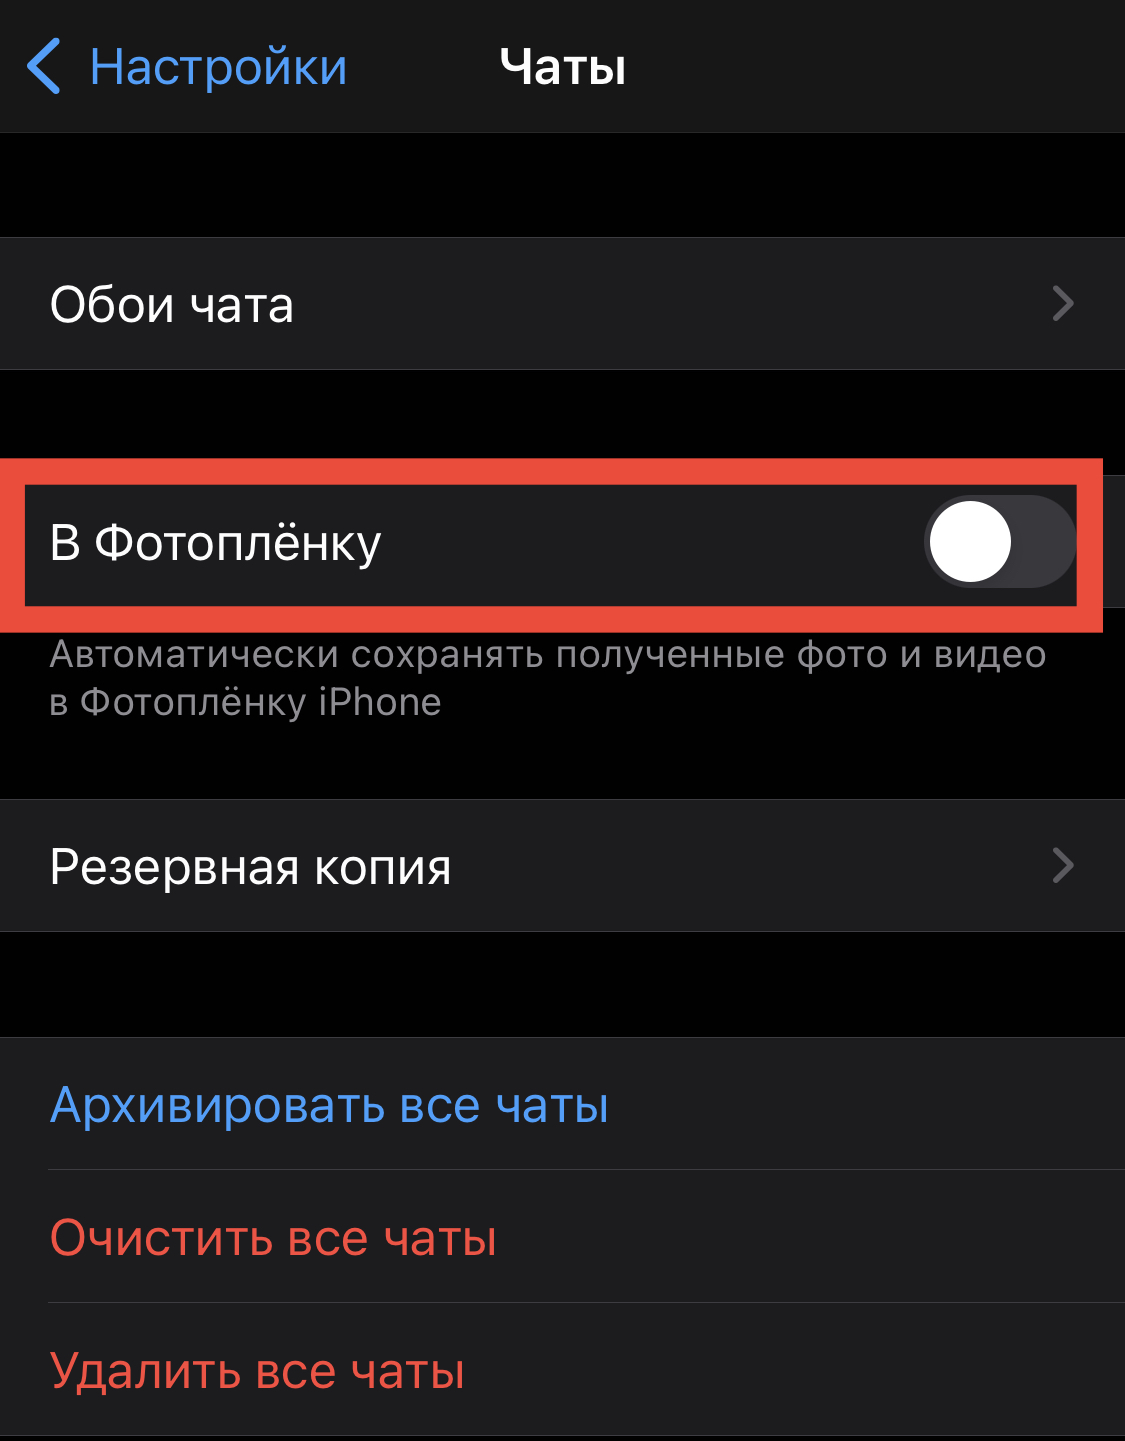
Всё это беспокоит экспертов по защите информации, поэтому они считают нужным предупредить: отключайте автосохранение медиафайлов на устройство. Для этого достаточно зайти в Настройки => Чаты и отключить пункт «В Фотоплёнку».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru