



Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка данных, жертвой которой стала компания Nitro, затронула параллельно корпорации Google, Apple, Microsoft, Chase и Citibank. Nitro разрабатывает софт для создания, редактирования, подписи и защиты PDF-файлов и других цифровых документов.

По словам самой компании, среди клиентов Nitro более 10 тысяч организаций и 1,8 млн пользователей, купивших лицензию. Nitro также предлагает облачный сервис, который пригодится клиентам для совместного использования документов.

21 октября компания сообщила о «незначительном киберинциденте», который якобы не затронул данные пользователей. Однако позже стало известно, что Nitro скрыла настоящий масштаб утечки.

По словам исследователей из компании Cyble, некий киберпреступник (или группа киберпреступников) продаёт базы данных, содержащие 1 Тб внутренних документов Nitro Software. На частном аукционе всё это добро выставлено за стартовую сумму в $80 000.

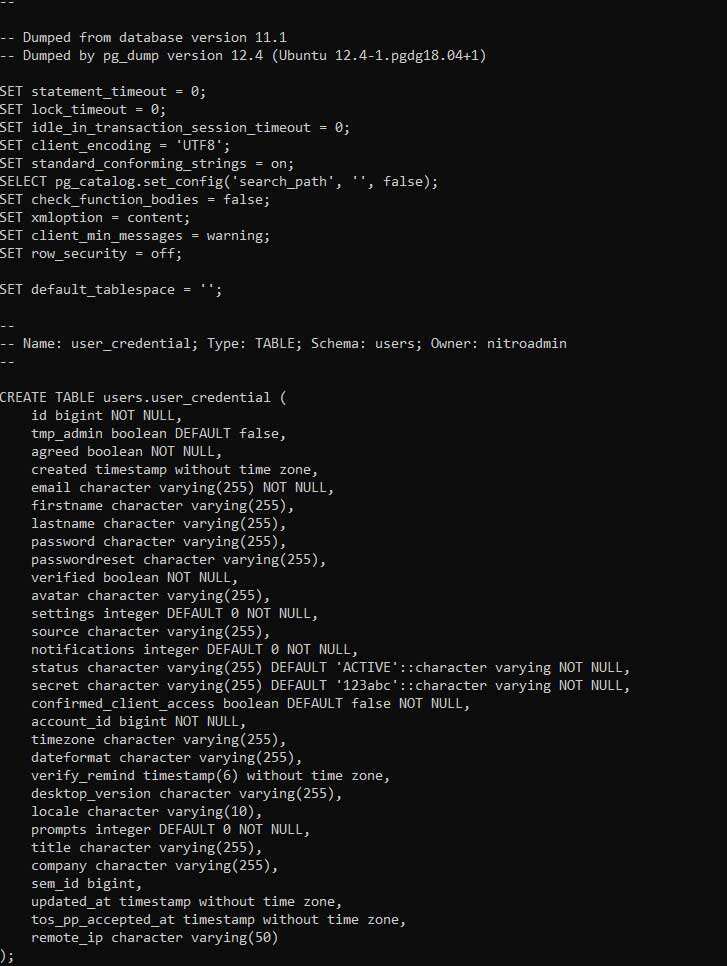
В Cyble отметили, что столбец БД под названием «user_credential» состоит из 70 миллионов записей, содержащих адреса электронной почты, полные имена, захешированные пароли пользователей, а также имена компаний, IP-адреса и другие сведения.


BleepingComputer удалось установить подлинность выставленных на продажу данных. Также стало известно, что в базе есть немалое количество записей, связанных с крупнейшими компаниями:

Компания Число слитых аккаунтов Число слитых документов
Amazon 5 442 17 137
Apple 584 6 405
Citi 653 137 285
Chase 85 177
Google 3 678 32 153
Microsoft 3 330 2 390
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru