



Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Команда SIRIUS Европейского контртеррористического центра, входящего в состав Европола, подготовила к выпуску игру, оттачивающую навыки полицейских по добыче нужной информации при наличии цифровых улик. Разработчики надеются, что их продукт поможет блюстителям правопорядка быстрее и лучше ориентироваться в куче свидетельств, оставшихся на месте преступления или захваченных у преступника.

Новый «тренажер» также призван научить полицейских правильно взаимодействовать с зарубежными коллегами и ИТ-компаниями, которые неохотно выдают данные клиентов, оберегая их покой. SIRIUS ранее уже доводилось общаться с Apple, Facebook и Google, и разработчики реализовали накопленный опыт в своем проекте.

Кроме того, в следственных кругах бытует убеждение, что с сервисов шифрованной связи вообще невозможно получить какую-либо информацию. Но это не так: в процессе игры полицейский сможет понять, что IP-адрес пользователя Signal или WhatsApp и сведения об использовании аккаунта добыть реально — если знать, какими словами убедить провайдера их выдать. Эти данные тоже можно с успехом использовать на стадии расследования.

Журналистам Forbes удалось ознакомиться с игрой Европола до ее выпуска; по их словам, она сочетает в себе элементы квеста с ветвящимся сюжетом и телевикторины «Кто хочет стать миллионером?». Звонки другу и помощь зала при этом, разумеется, исключены.

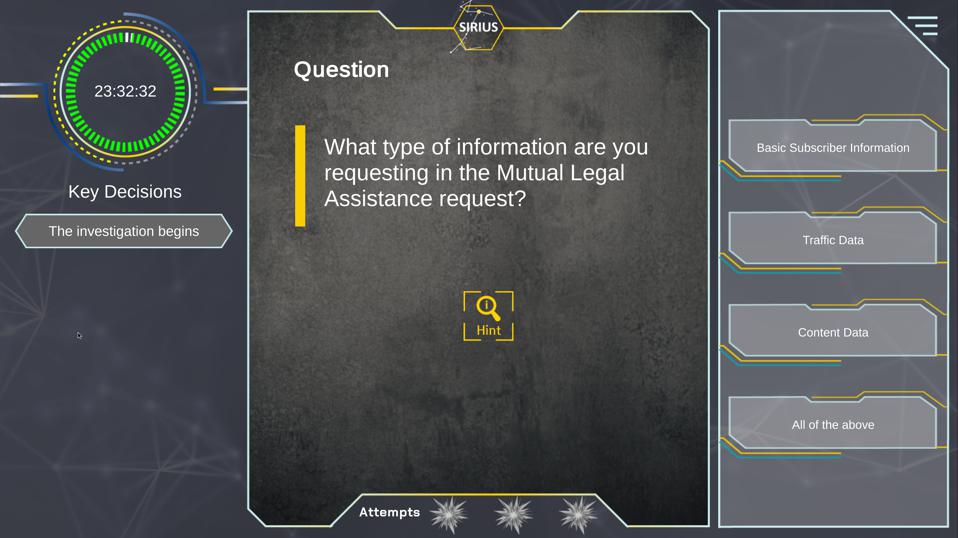
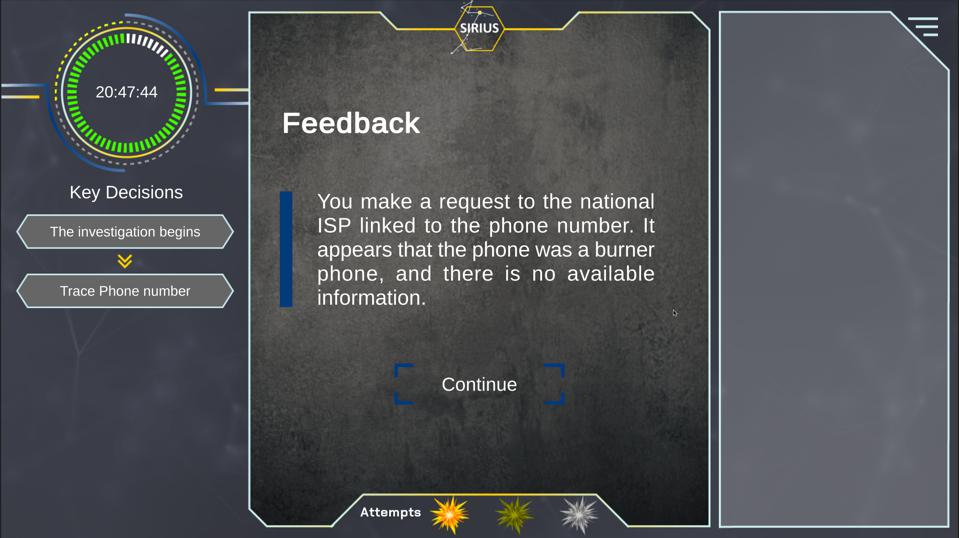
Сценариев терактов предлагается множество; начинается игра со сцены стрельбы на улице гипотетического города. Террористу удалось скрыться, но он обронил видеокамеру, помогавшую ему запечатлеть содеянное. Свидетельство преступления находит действующий персонаж по имени Bobby Cat (англ. bobcat = рысь, также намек на прозвище лондонских полицейских — бобби). Далее игроку предлагается ответить на ряд вопросов, выбирая нужные подсказки; при этом ему придется решать, какие данные запрашивать, у какого провайдера, каким образом и т. п.


Время, которое игрок затратит на получение полезной информации, тоже учитывается и приносит ему дополнительные баллы. Если добиться цели не удалось или процесс затянулся, на экране отображается огненная вспышка, имитирующая взрыв, и игроку предлагают другой сценарий.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru