



Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

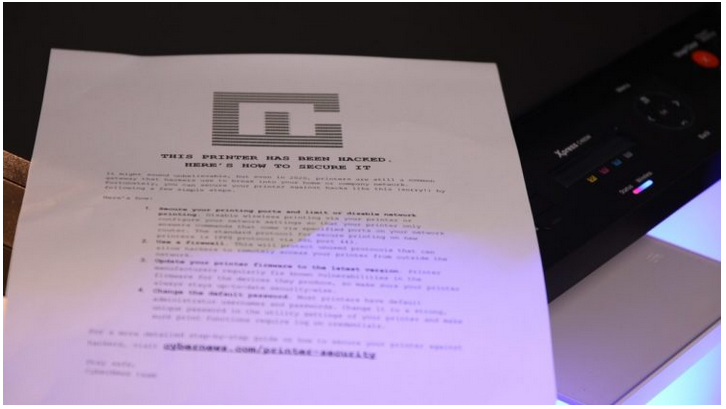
Исследователи в области кибербезопасности продемонстрировали, насколько легко можно взломать принтеры удалённо. Для этого они заставили 28 тысяч таких устройств напечатать руководство по безопасности.

Исследование защищённости принтеров провели специалисты CyberNews. По их словам, подключиться из Сети можно к 800 тыс. таких девайсов.

В ходе эксперимента команда CyberNews выбрала 50 тысяч принтеров и отправила им специальный скрипт, заставляющий печатать конкретный документ. Таким способом удалось «пробить» 28 тысяч устройств, из чего исследователи сделали вывод: 56% открытых в Сеть принтеров можно взломать.

Другими словами, из 800 тыс. доступных из интернета принтеров приблизительно 447 тыс. допускают проникновение извне.


«Чтобы найти открытые в Сеть принтеры, мы воспользовались специальными поисковиками — Shodan и Censy. Мы искали IP-адреса с открытыми портами, причём специально убедились, действительно ли найденные устройства являются принтерами», — объясняют эксперты.

В CyberNews подчеркнули, что в ходе исследования не использовались никакие известные или неизвестные уязвимости. Причиной успешных импровизированных атак стала некорректная конфигурация принтеров.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru