



Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

Эксперты взломали 28 тыс. принтеров благодаря некорректной конфигурации

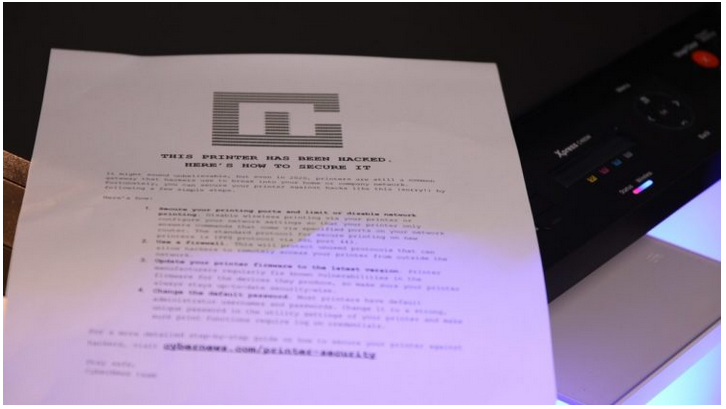
Исследователи в области кибербезопасности продемонстрировали, насколько легко можно взломать принтеры удалённо. Для этого они заставили 28 тысяч таких устройств напечатать руководство по безопасности.

Исследование защищённости принтеров провели специалисты CyberNews. По их словам, подключиться из Сети можно к 800 тыс. таких девайсов.

В ходе эксперимента команда CyberNews выбрала 50 тысяч принтеров и отправила им специальный скрипт, заставляющий печатать конкретный документ. Таким способом удалось «пробить» 28 тысяч устройств, из чего исследователи сделали вывод: 56% открытых в Сеть принтеров можно взломать.

Другими словами, из 800 тыс. доступных из интернета принтеров приблизительно 447 тыс. допускают проникновение извне.


«Чтобы найти открытые в Сеть принтеры, мы воспользовались специальными поисковиками — Shodan и Censy. Мы искали IP-адреса с открытыми портами, причём специально убедились, действительно ли найденные устройства являются принтерами», — объясняют эксперты.

В CyberNews подчеркнули, что в ходе исследования не использовались никакие известные или неизвестные уязвимости. Причиной успешных импровизированных атак стала некорректная конфигурация принтеров.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru