



Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы вредоносной программы Dharma, предлагающие свою разработку по модели «Вымогатель как услуга» (RaaS), решили упростить жизнь начинающим киберпреступникам. Теперь хакерятам доступен набор инструментов, который сделает за них практически всё.

Что такое модель RaaS — это когда разработчики отвечают за создание программы-вымогателя и системы для оплаты выкупа, а на партнёрах лежит компрометация жертв и установка этого вредоноса.

При таких раскладах девелоперы зарабатывают приблизительно 30-40% от каждого выплаченного выкупа. Всё остальное уходит партнёрам. Одним из первых вредоносов, действующих по такому принципу, стал шифровальщик Dharma.

По словам специалистов компании Sophos, которые анализировали операции Dharma, создатели этой программы работают исключительно с опытными киберпреступниками. Однако сейчас операторы решили помочь и начинающим хакерам.

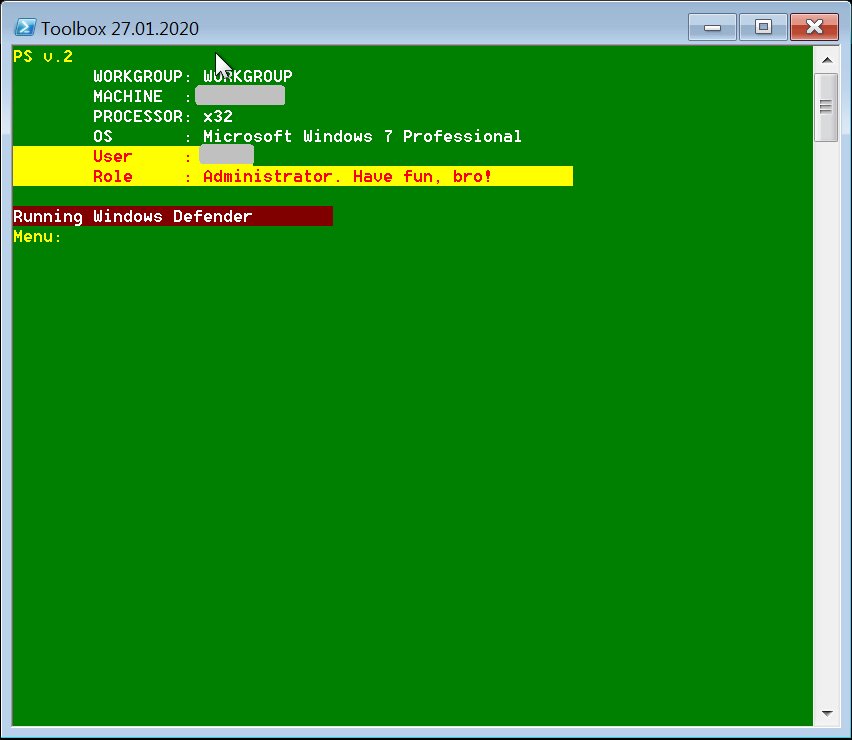
Так появился инструмент Toolbelt, представляющий собой PowerShell-скрипт. С помощью Toolbelt киберпреступник может загрузить и использовать целый набор различных инструментов.


Таким образом, Toolbelt позволит атакующему выполнить следующие действия: собрать пароли в сети жертвы, выкрасть RDP-пароли, извлечь хеши, а также найти подходящий для атаки компьютер и развернуть на нём шифровальщик.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru