



Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы вредоносной программы Dharma, предлагающие свою разработку по модели «Вымогатель как услуга» (RaaS), решили упростить жизнь начинающим киберпреступникам. Теперь хакерятам доступен набор инструментов, который сделает за них практически всё.

Что такое модель RaaS — это когда разработчики отвечают за создание программы-вымогателя и системы для оплаты выкупа, а на партнёрах лежит компрометация жертв и установка этого вредоноса.

При таких раскладах девелоперы зарабатывают приблизительно 30-40% от каждого выплаченного выкупа. Всё остальное уходит партнёрам. Одним из первых вредоносов, действующих по такому принципу, стал шифровальщик Dharma.

По словам специалистов компании Sophos, которые анализировали операции Dharma, создатели этой программы работают исключительно с опытными киберпреступниками. Однако сейчас операторы решили помочь и начинающим хакерам.

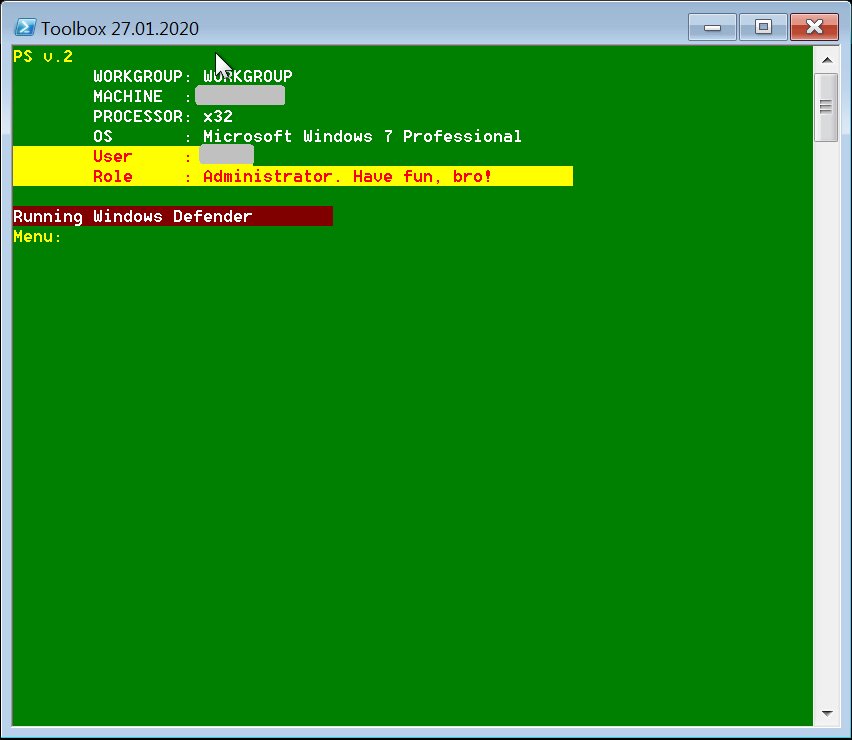
Так появился инструмент Toolbelt, представляющий собой PowerShell-скрипт. С помощью Toolbelt киберпреступник может загрузить и использовать целый набор различных инструментов.


Таким образом, Toolbelt позволит атакующему выполнить следующие действия: собрать пароли в сети жертвы, выкрасть RDP-пароли, извлечь хеши, а также найти подходящий для атаки компьютер и развернуть на нём шифровальщик.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru