



Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы вредоносной программы Dharma, предлагающие свою разработку по модели «Вымогатель как услуга» (RaaS), решили упростить жизнь начинающим киберпреступникам. Теперь хакерятам доступен набор инструментов, который сделает за них практически всё.

Что такое модель RaaS — это когда разработчики отвечают за создание программы-вымогателя и системы для оплаты выкупа, а на партнёрах лежит компрометация жертв и установка этого вредоноса.

При таких раскладах девелоперы зарабатывают приблизительно 30-40% от каждого выплаченного выкупа. Всё остальное уходит партнёрам. Одним из первых вредоносов, действующих по такому принципу, стал шифровальщик Dharma.

По словам специалистов компании Sophos, которые анализировали операции Dharma, создатели этой программы работают исключительно с опытными киберпреступниками. Однако сейчас операторы решили помочь и начинающим хакерам.

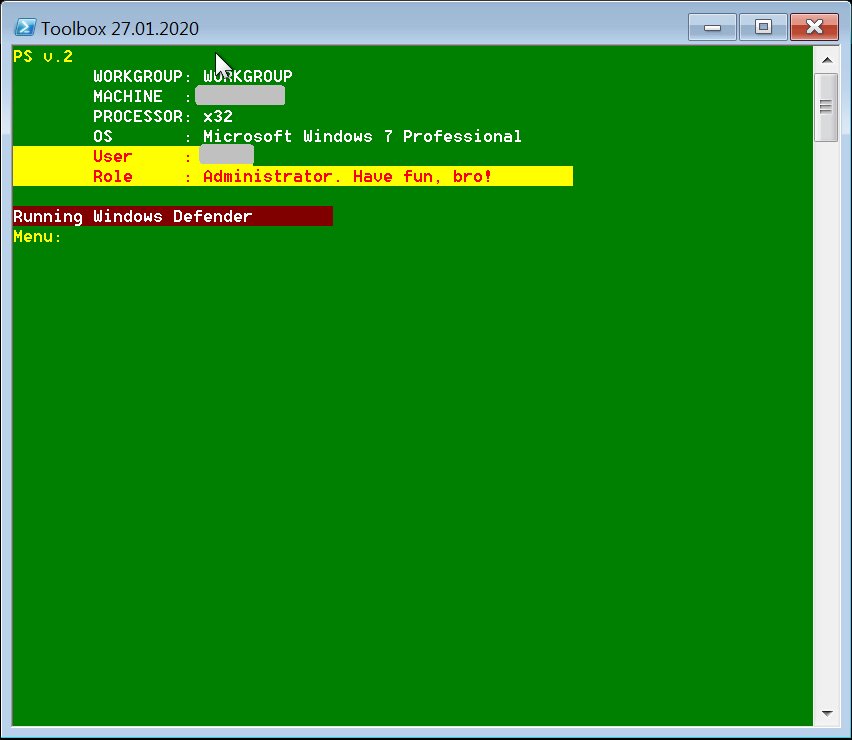
Так появился инструмент Toolbelt, представляющий собой PowerShell-скрипт. С помощью Toolbelt киберпреступник может загрузить и использовать целый набор различных инструментов.


Таким образом, Toolbelt позволит атакующему выполнить следующие действия: собрать пароли в сети жертвы, выкрасть RDP-пароли, извлечь хеши, а также найти подходящий для атаки компьютер и развернуть на нём шифровальщик.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru