



Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Исследователи в области безопасности выяснили, что компания Garmin, недавно пострадавшая от атаки шифровальщика WastedLocker, получила ключ для расшифровки файлов. Есть мнение, что производитель «умных» часов и GPS-навигаторов заплатил за дешифратор.

Ранее сами сотрудники Garmin подтвердили расследующим инцидент специалистам, что операторы WastedLocker потребовали выкуп в размере $10 миллионов.

Судя по всему, компания решила заплатить вымогателям, хотя многие эксперты (например, такую позицию занимает Microsoft и даже ФБР) категорически не рекомендуют давать киберпреступникам деньги, поскольку это подстегнёт их и дальше атаковать организации.

«Чтобы получить ключ для расшифровки, Garmin, скорее всего, заплатила злоумышленникам выкуп. Точно неизвестно, сколько компания перевела вымогателям, но ранее ходила информация о $10 миллионах», — пишут исследователи из BleepingComputer.

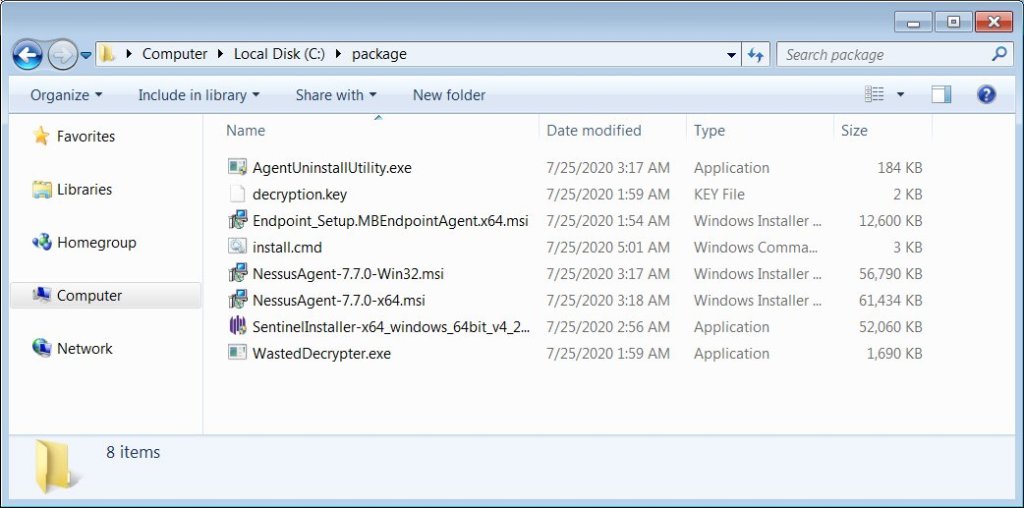
Операторы WastedLocker прислали архив, в котором находились установочные файлы некоторого защитного софта, ключ расшифровки, сам декриптор WastedLocker и скрипт для запуска всего этого добра.


Специалисты BleepingComputer провели тест, в ходе которого зашифровали виртуальную машину с помощью WastedLocker, а потом попытались расшифровать присланным декриптором. Результаты можно увидеть на ролике ниже:

Официальные представители Garmin пока не прокомментировали ситуацию с дешифратором и выкупом.

Напомним, что в конце июля операторы шифровальщика добились сбоя в работе кол-центров Garmin, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru