



Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Исследователи в области безопасности выяснили, что компания Garmin, недавно пострадавшая от атаки шифровальщика WastedLocker, получила ключ для расшифровки файлов. Есть мнение, что производитель «умных» часов и GPS-навигаторов заплатил за дешифратор.

Ранее сами сотрудники Garmin подтвердили расследующим инцидент специалистам, что операторы WastedLocker потребовали выкуп в размере $10 миллионов.

Судя по всему, компания решила заплатить вымогателям, хотя многие эксперты (например, такую позицию занимает Microsoft и даже ФБР) категорически не рекомендуют давать киберпреступникам деньги, поскольку это подстегнёт их и дальше атаковать организации.

«Чтобы получить ключ для расшифровки, Garmin, скорее всего, заплатила злоумышленникам выкуп. Точно неизвестно, сколько компания перевела вымогателям, но ранее ходила информация о $10 миллионах», — пишут исследователи из BleepingComputer.

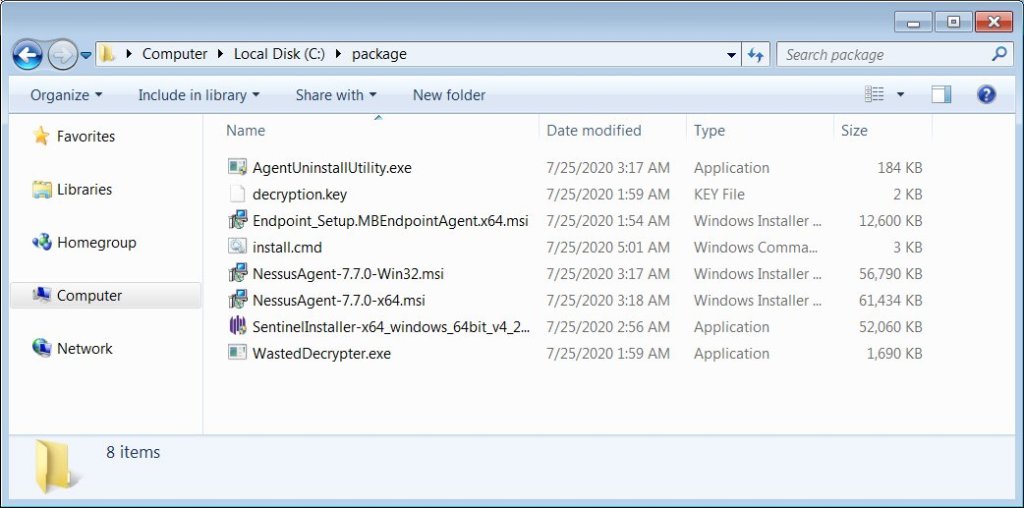
Операторы WastedLocker прислали архив, в котором находились установочные файлы некоторого защитного софта, ключ расшифровки, сам декриптор WastedLocker и скрипт для запуска всего этого добра.


Специалисты BleepingComputer провели тест, в ходе которого зашифровали виртуальную машину с помощью WastedLocker, а потом попытались расшифровать присланным декриптором. Результаты можно увидеть на ролике ниже:

Официальные представители Garmin пока не прокомментировали ситуацию с дешифратором и выкупом.

Напомним, что в конце июля операторы шифровальщика добились сбоя в работе кол-центров Garmin, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru