



Сервисы Garmin упали после атаки программы-шифровальщика

Сервисы Garmin упали после атаки программы-шифровальщика

Сервисы Garmin упали после атаки программы-шифровальщика

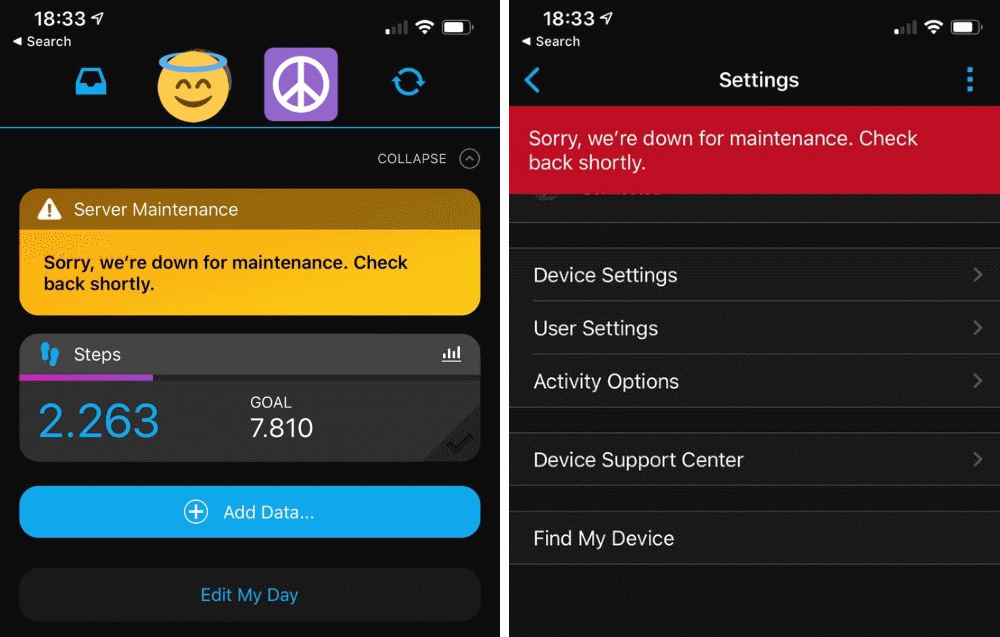
Компания Garmin, производящая «умные» часы и GPS-навигаторы, была вынуждена временно приостановить рабочий процесс, поскольку внутренняя сеть и некоторые системы производства подверглись атаке шифровальщика.

Чтобы справиться с последствиями инцидента, Garmin планировала взять паузу в несколько дней. Компания сразу предупредила, что в этот период официальный сайт будет недоступен для посетителей.

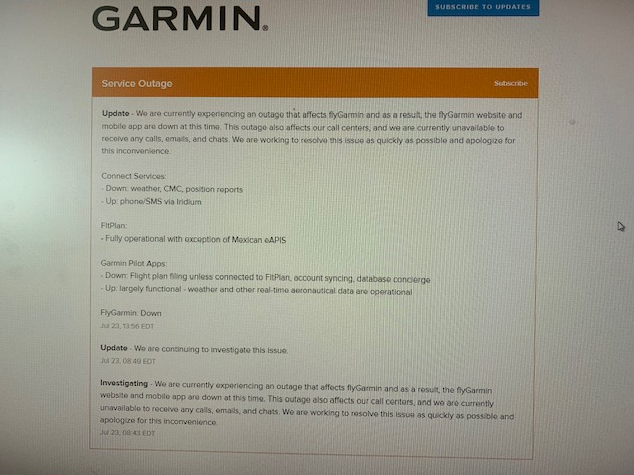
Согласно официальному аккаунту Garmin в Twitter, киберпреступники добились сбоя в работе кол-центров, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Инцидент крайне негативно сказался на клиентах, полагающихся на сервис Garmin Connect, который помогает им синхронизировать данные своей активности: пробежек или езды на велосипеде.


«Умные» аксессуары flyGarmin также не работали у ряда пользователей из-за атаки операторов шифровальщика. На официальном сайте Germin (судя по всему, в настоящий момент уже работает) представители упоминали внутреннее расследование, которое специалисты инициировали после инцидента.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru