



Сервисы Garmin упали после атаки программы-шифровальщика

Сервисы Garmin упали после атаки программы-шифровальщика

Сервисы Garmin упали после атаки программы-шифровальщика

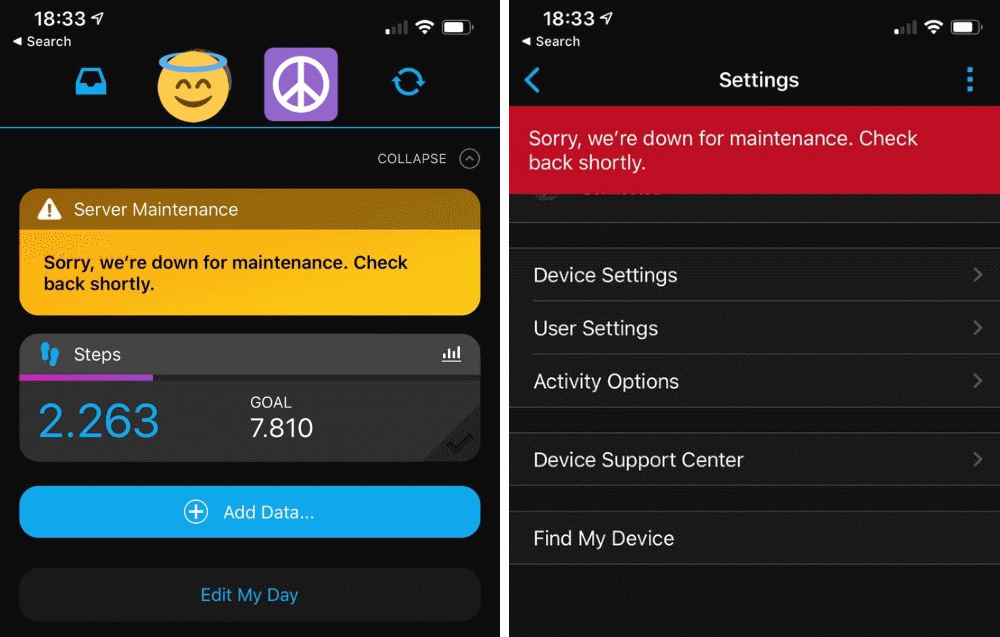
Компания Garmin, производящая «умные» часы и GPS-навигаторы, была вынуждена временно приостановить рабочий процесс, поскольку внутренняя сеть и некоторые системы производства подверглись атаке шифровальщика.

Чтобы справиться с последствиями инцидента, Garmin планировала взять паузу в несколько дней. Компания сразу предупредила, что в этот период официальный сайт будет недоступен для посетителей.

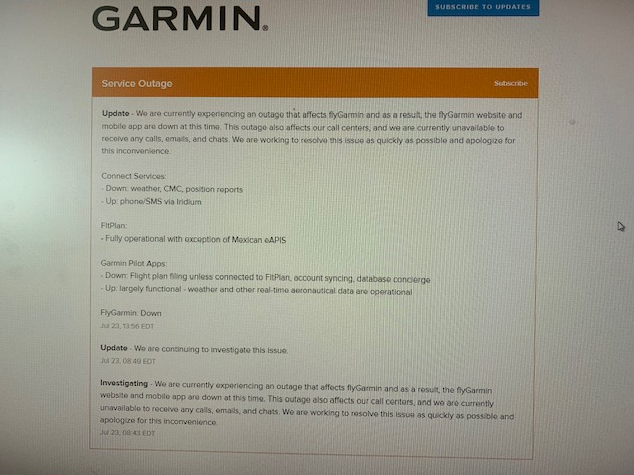
Согласно официальному аккаунту Garmin в Twitter, киберпреступники добились сбоя в работе кол-центров, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Инцидент крайне негативно сказался на клиентах, полагающихся на сервис Garmin Connect, который помогает им синхронизировать данные своей активности: пробежек или езды на велосипеде.


«Умные» аксессуары flyGarmin также не работали у ряда пользователей из-за атаки операторов шифровальщика. На официальном сайте Germin (судя по всему, в настоящий момент уже работает) представители упоминали внутреннее расследование, которое специалисты инициировали после инцидента.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru