



Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Исследователи в области безопасности выяснили, что компания Garmin, недавно пострадавшая от атаки шифровальщика WastedLocker, получила ключ для расшифровки файлов. Есть мнение, что производитель «умных» часов и GPS-навигаторов заплатил за дешифратор.

Ранее сами сотрудники Garmin подтвердили расследующим инцидент специалистам, что операторы WastedLocker потребовали выкуп в размере $10 миллионов.

Судя по всему, компания решила заплатить вымогателям, хотя многие эксперты (например, такую позицию занимает Microsoft и даже ФБР) категорически не рекомендуют давать киберпреступникам деньги, поскольку это подстегнёт их и дальше атаковать организации.

«Чтобы получить ключ для расшифровки, Garmin, скорее всего, заплатила злоумышленникам выкуп. Точно неизвестно, сколько компания перевела вымогателям, но ранее ходила информация о $10 миллионах», — пишут исследователи из BleepingComputer.

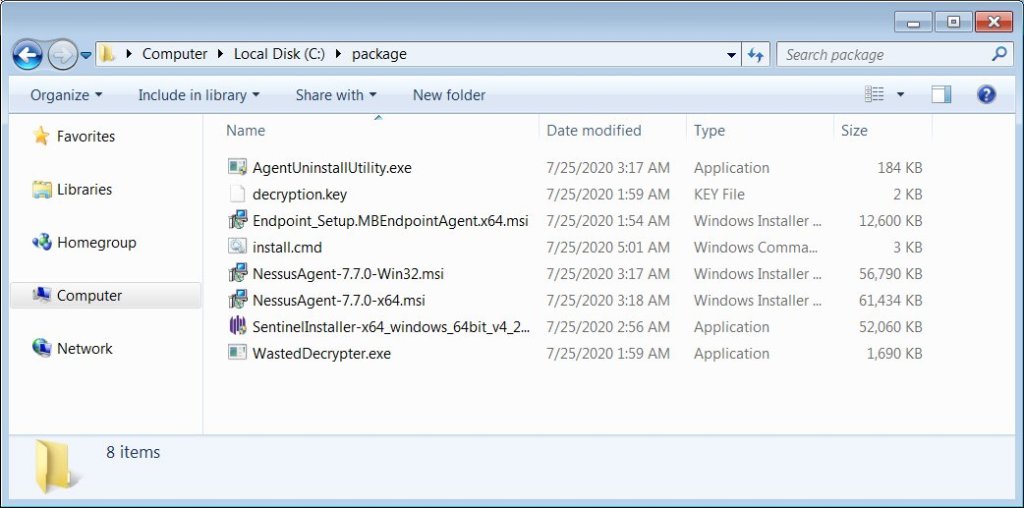
Операторы WastedLocker прислали архив, в котором находились установочные файлы некоторого защитного софта, ключ расшифровки, сам декриптор WastedLocker и скрипт для запуска всего этого добра.


Специалисты BleepingComputer провели тест, в ходе которого зашифровали виртуальную машину с помощью WastedLocker, а потом попытались расшифровать присланным декриптором. Результаты можно увидеть на ролике ниже:

Официальные представители Garmin пока не прокомментировали ситуацию с дешифратором и выкупом.

Напомним, что в конце июля операторы шифровальщика добились сбоя в работе кол-центров Garmin, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru