



Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

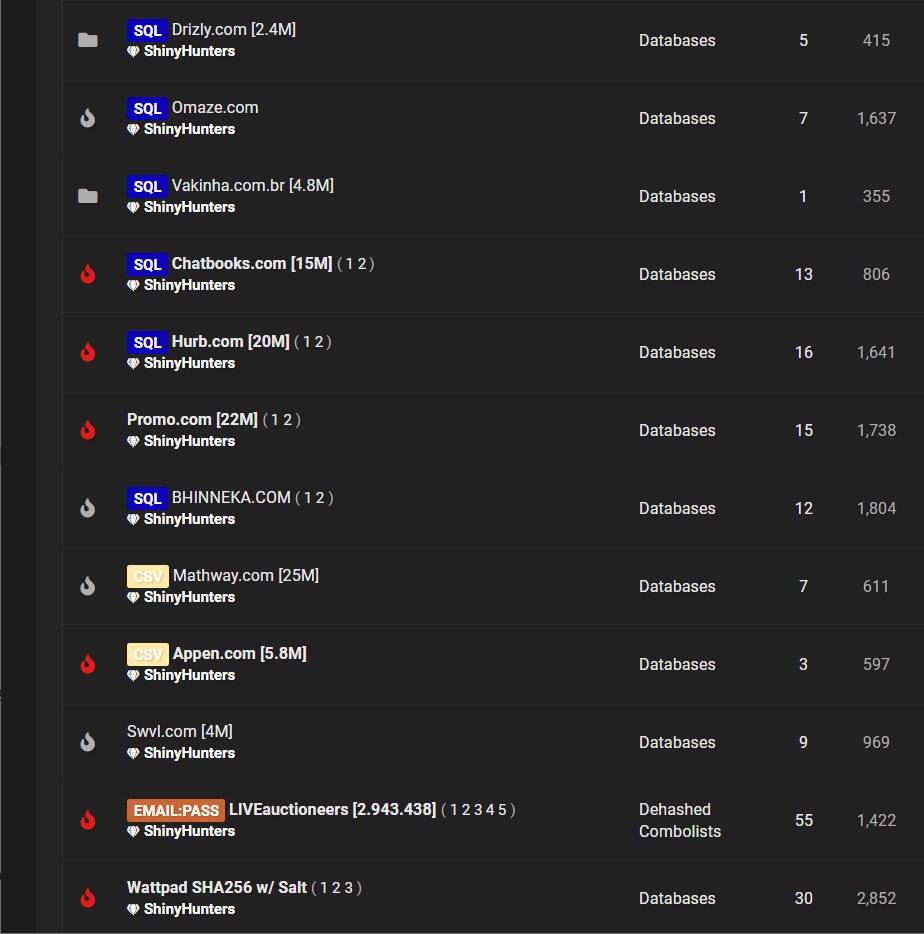
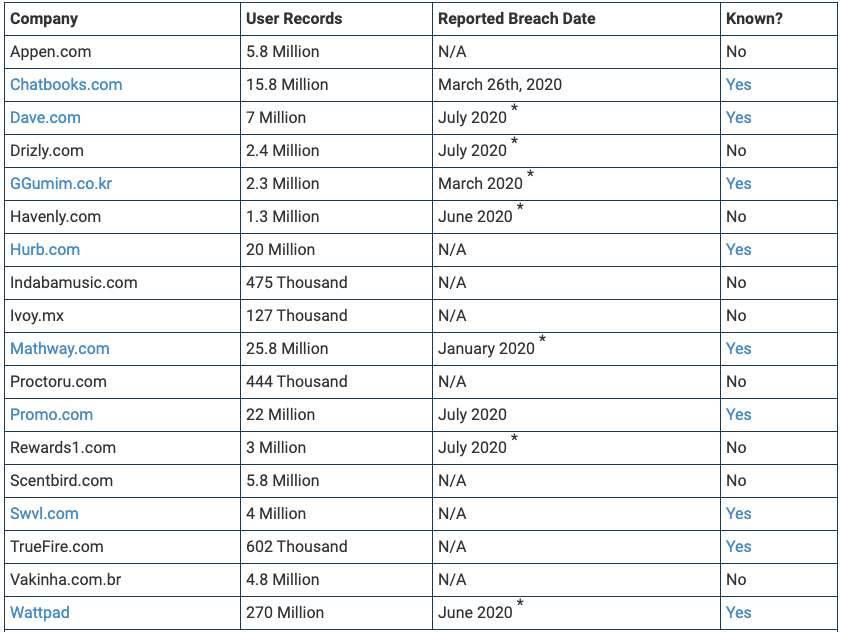
Группировка Shiny Hunters опять привлекла к себе внимание крупной утечкой. Киберпреступники буквально наводнили хакерский форум скомпрометированными данными. По словам злоумышленников, им удалось выкрасть информацию у 18 компаний, что в общей сумме составило 386 миллионов записей пользовательских данных.

С 21 июля Shiny Hunters предлагают скачать базы данных абсолютно бесплатно. Соответствующее объявление появилось на страницах известного хакерского форума, который давно используется в качестве площадки для продажи и обмена украденными данными.


Сама группа Shiny Hunters тоже известна специалистам в области кибербезопасности, поскольку её операторы стоят за громкими киберинцидентами, среди которых можно отметить взлом принадлежащего Microsoft репозитория GitHub.

Как правило, сначала киберпреступники просят за скомпрометированные данные деньги (в случае Shiny Hunters — от $500 до $100 000). Как только база перестаёт приносить прибыль, злоумышленники публикуют её на хакерских форумах, чтобы укрепить свою репутацию в соответствующей среде.

На этот раз половина опубликованной 21 июля БД до этого уже фигурировала в утечках информации. Однако специалисты нашли и новые имена. Например, «новичками» в базе оказались следующие пострадавшие компании: Havenly, Indaba Music, Ivoy, Proctoru, Rewards1, Scentbird и Vakinha.


Эксперты опасаются, что такие огромные объёмы данных будут массово использоваться киберпреступной средой. Сама же группировка Shiny Hunters считает, что оказала всем услугу.

В мае эта же группировка продавала в дарквебе 73 млн записей, украденных у 10 компаний.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru