



Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Участники киберпреступной группировки, действующей под именем Shiny Hunters, заявили, что им удалось проникнуть в системы десяти крупных компаний и выкрасть важные данные. Сейчас операторы Shiny Hunters продают нелегально добытые базы данных в дарквебе.

Об операциях группы Shiny Hunters стало известно сравнительно недавно, однако её участники уже успели прилично «пошуметь» в цифровом пространстве.

Например, среди их «трофеев» можно найти взломанные сети Tokopedia, крупнейшего индонезийского онлайн-магазина. Изначально преступники бесплатно слили 15 млн записей в Сеть, однако позже выставили на продажу 91 млн пользовательских записей, запросив за эту базу $5 000.

Также группировка Shiny Hunters умудрилась взломать принадлежащий Microsoft GitHub-аккаунт и украсть 500 Гб конфиденциальных данных.

В последнем же инциденте от рук Shiny Hunters пострадали следующие компании:

  • Приложение для онлайн знакомств Zoosk (30 млн пользовательских записей).
  • Сервис печати Chathooks (15 млн записей).
  • Южнокорейская платформа SocialShare (6 млн записей).
  • Сервис доставки еды Home Chef (8 млн).
  • Торговая площадка Minted (5 млн).
  • Онлайн-газета Chronicle of Higher Education (3 млн).
  • Онлайн-журнал про мебель — GGuMim (2 млн).
  • Посвящённый вопросам здоровья журнал Mindful (2 млн).
  • Онлайн-магазин Bhinneka (1,2 млн записей).
  • Американская газета StarTribune (1 млн).

В общей сложности у злоумышленников получилось выкрасть 73,2 млн пользовательских записей. За всю базу преступники просят приблизительно $18 000.

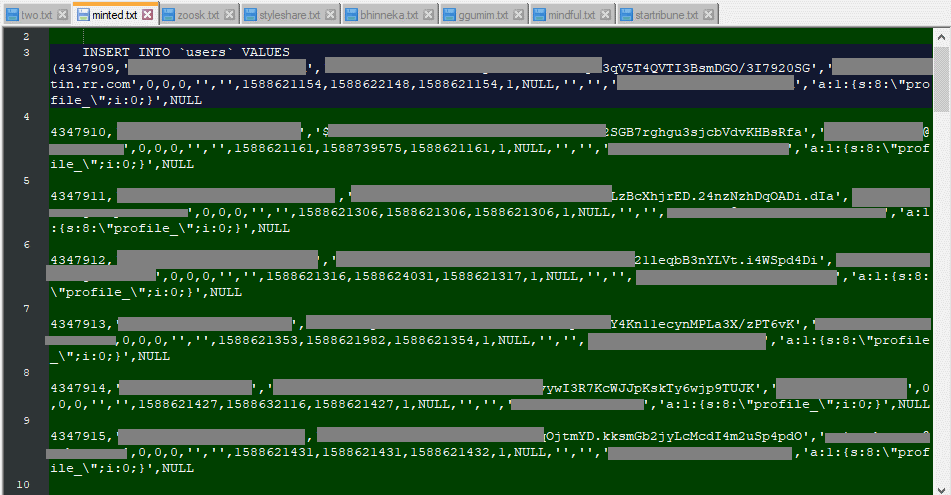
Участники группировки поделились пробником БД, который позволяет сделать вывод, что украденные данные актуальны на сегодняшний день.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru