



Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Участники киберпреступной группировки, действующей под именем Shiny Hunters, заявили, что им удалось проникнуть в системы десяти крупных компаний и выкрасть важные данные. Сейчас операторы Shiny Hunters продают нелегально добытые базы данных в дарквебе.

Об операциях группы Shiny Hunters стало известно сравнительно недавно, однако её участники уже успели прилично «пошуметь» в цифровом пространстве.

Например, среди их «трофеев» можно найти взломанные сети Tokopedia, крупнейшего индонезийского онлайн-магазина. Изначально преступники бесплатно слили 15 млн записей в Сеть, однако позже выставили на продажу 91 млн пользовательских записей, запросив за эту базу $5 000.

Также группировка Shiny Hunters умудрилась взломать принадлежащий Microsoft GitHub-аккаунт и украсть 500 Гб конфиденциальных данных.

В последнем же инциденте от рук Shiny Hunters пострадали следующие компании:

  • Приложение для онлайн знакомств Zoosk (30 млн пользовательских записей).
  • Сервис печати Chathooks (15 млн записей).
  • Южнокорейская платформа SocialShare (6 млн записей).
  • Сервис доставки еды Home Chef (8 млн).
  • Торговая площадка Minted (5 млн).
  • Онлайн-газета Chronicle of Higher Education (3 млн).
  • Онлайн-журнал про мебель — GGuMim (2 млн).
  • Посвящённый вопросам здоровья журнал Mindful (2 млн).
  • Онлайн-магазин Bhinneka (1,2 млн записей).
  • Американская газета StarTribune (1 млн).

В общей сложности у злоумышленников получилось выкрасть 73,2 млн пользовательских записей. За всю базу преступники просят приблизительно $18 000.

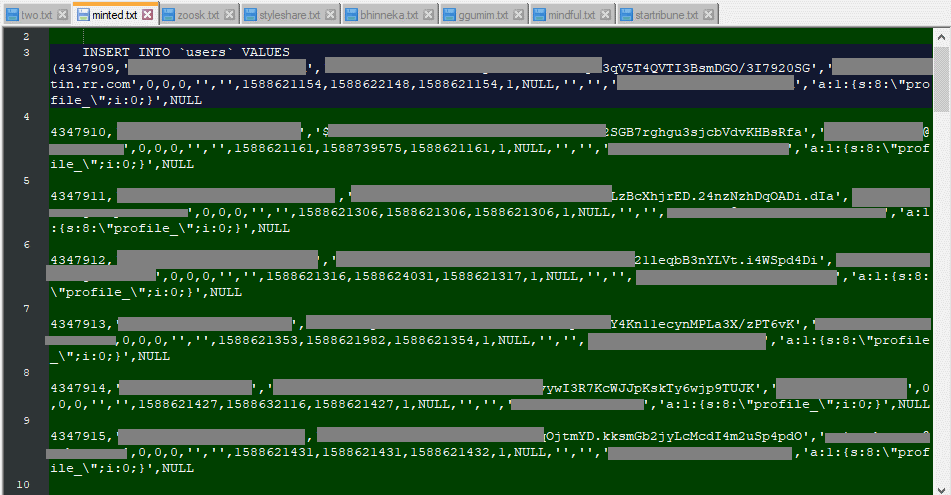
Участники группировки поделились пробником БД, который позволяет сделать вывод, что украденные данные актуальны на сегодняшний день.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru