


Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

...
Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

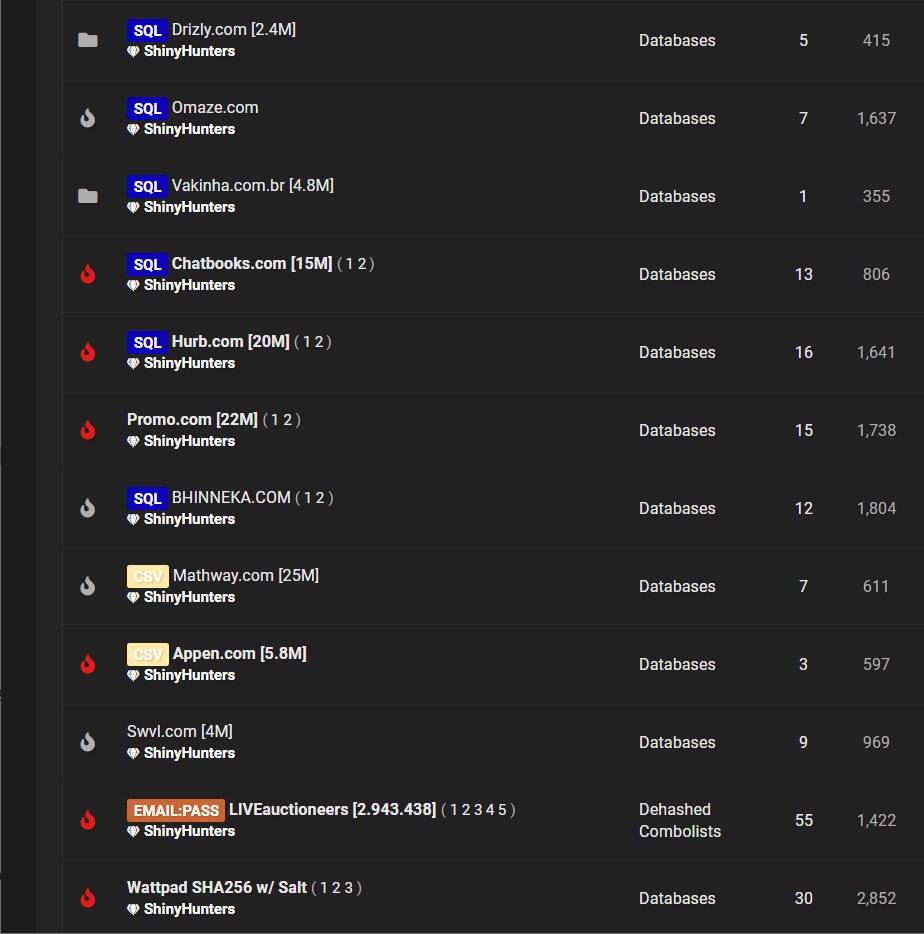
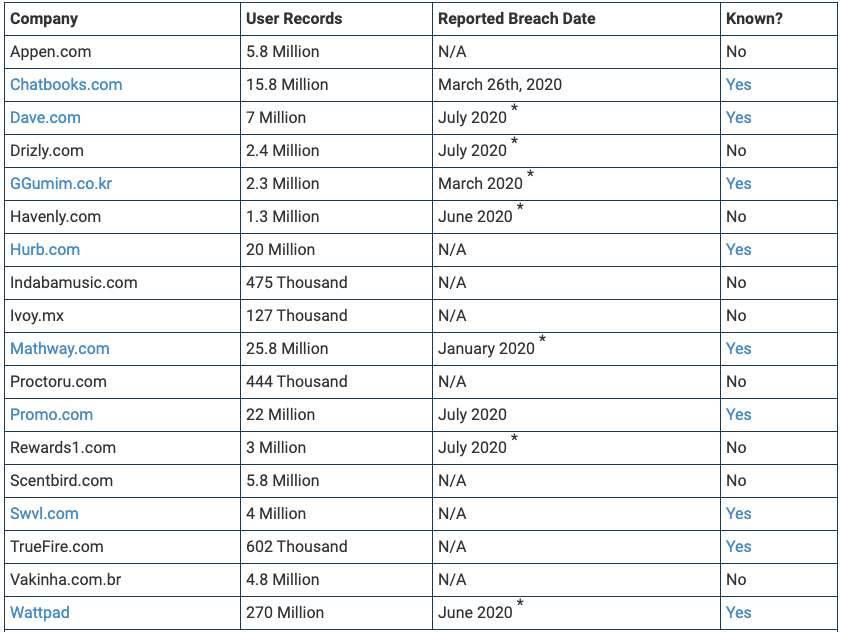
Группировка Shiny Hunters опять привлекла к себе внимание крупной утечкой. Киберпреступники буквально наводнили хакерский форум скомпрометированными данными. По словам злоумышленников, им удалось выкрасть информацию у 18 компаний, что в общей сумме составило 386 миллионов записей пользовательских данных.

С 21 июля Shiny Hunters предлагают скачать базы данных абсолютно бесплатно. Соответствующее объявление появилось на страницах известного хакерского форума, который давно используется в качестве площадки для продажи и обмена украденными данными.


Сама группа Shiny Hunters тоже известна специалистам в области кибербезопасности, поскольку её операторы стоят за громкими киберинцидентами, среди которых можно отметить взлом принадлежащего Microsoft репозитория GitHub.

Как правило, сначала киберпреступники просят за скомпрометированные данные деньги (в случае Shiny Hunters — от $500 до $100 000). Как только база перестаёт приносить прибыль, злоумышленники публикуют её на хакерских форумах, чтобы укрепить свою репутацию в соответствующей среде.

На этот раз половина опубликованной 21 июля БД до этого уже фигурировала в утечках информации. Однако специалисты нашли и новые имена. Например, «новичками» в базе оказались следующие пострадавшие компании: Havenly, Indaba Music, Ivoy, Proctoru, Rewards1, Scentbird и Vakinha.


Эксперты опасаются, что такие огромные объёмы данных будут массово использоваться киберпреступной средой. Сама же группировка Shiny Hunters считает, что оказала всем услугу.

В мае эта же группировка продавала в дарквебе 73 млн записей, украденных у 10 компаний.

Подпишитесь на новости

В УФСБ предложили отслеживать стройматериалы по QR-паспортам

Стройматериалы предлагают вывести из режима неопределенности. В УФСБ по Челябинской области считают, что электронный учет с QR-паспортами поможет бороться с хищениями при строительстве социальных объектов. Главным инструментом системы должны стать уникальные QR-коды партий продукции.

Такое мнение высказала ТАСС официальный представитель регионального управления Татьяна Соснина.

Предлагается сверять поступающие на стройплощадку материалы с проектом и бюджетом. Цифровой след должен помогать выявлять расхождения между закупками и фактическим использованием, а заказчикам и контролирующим органам — быстрее замечать подозрительные операции.

Соснина считает, что такой подход способен сделать мошенничество практически невозможным.

В доступном сообщении не названы сроки запуска и стоимость реализации. QR-код, конечно, сам по себе кирпич не охраняет. Польза будет зависеть от того, насколько достоверно система фиксирует реальное движение материалов, а не только красивые записи об их доставке.

RSS: Новости на портале Anti-Malware.ru