



Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

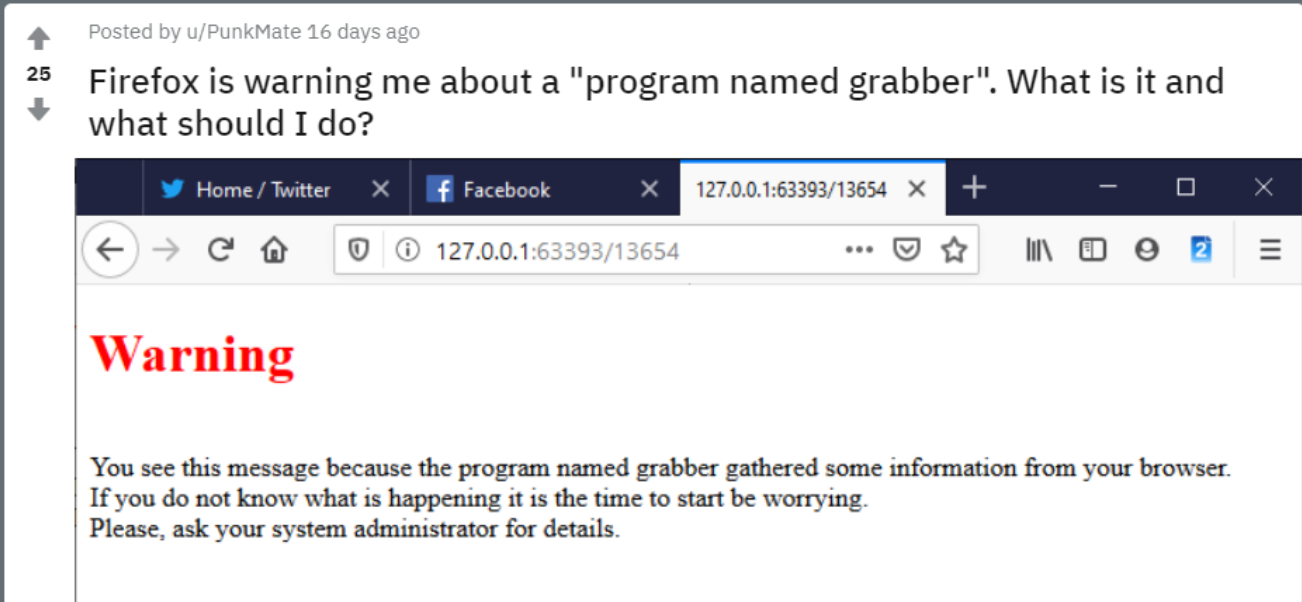
Новый модуль, который операторы TrickBot внедрили в своё детище, содержит странный баг — уведомляет жертв о заражении их компьютера. Изначально же этот модуль предназначался для кражи пользовательских данных.

Первыми на новый образец вредоносной программы наткнулись исследователи из команды MalwareHunterTeam. В семпле нашли новый модуль «module 0.6.8», активирующий библиотеку «grabber.dll».

Задача новой составляющей трояна — записывать действия пользователей в браузере, чтобы выкрасть пароли, хранящиеся в Google Chrome, Internet Explorer, Mozilla Firefox и Microsoft Edge.

Помимо этого, вредоносная библиотека перехватывает файлы cookies, но эти функциональные возможности и раньше можно было наблюдать у TrickBot.

Так или иначе, новый модуль, внедрённый в печально известный троян, имеет один неприятный для злоумышленников побочный эффект — он сразу же уведомляет жертв о заражении их системы.

Конечно, такой подход тотчас раскрывает все карты атакующих, которые, напомним, с помощью TrickBot стараются обеспечить незаметную передачу всей украденной информации в течение максимально длинного периода времени.

Виталий Кремец, проанализировавший новый семпл, обратил внимание на то, что это может быть тестовый модуль, не до конца проработанный киберпреступниками.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru