



Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

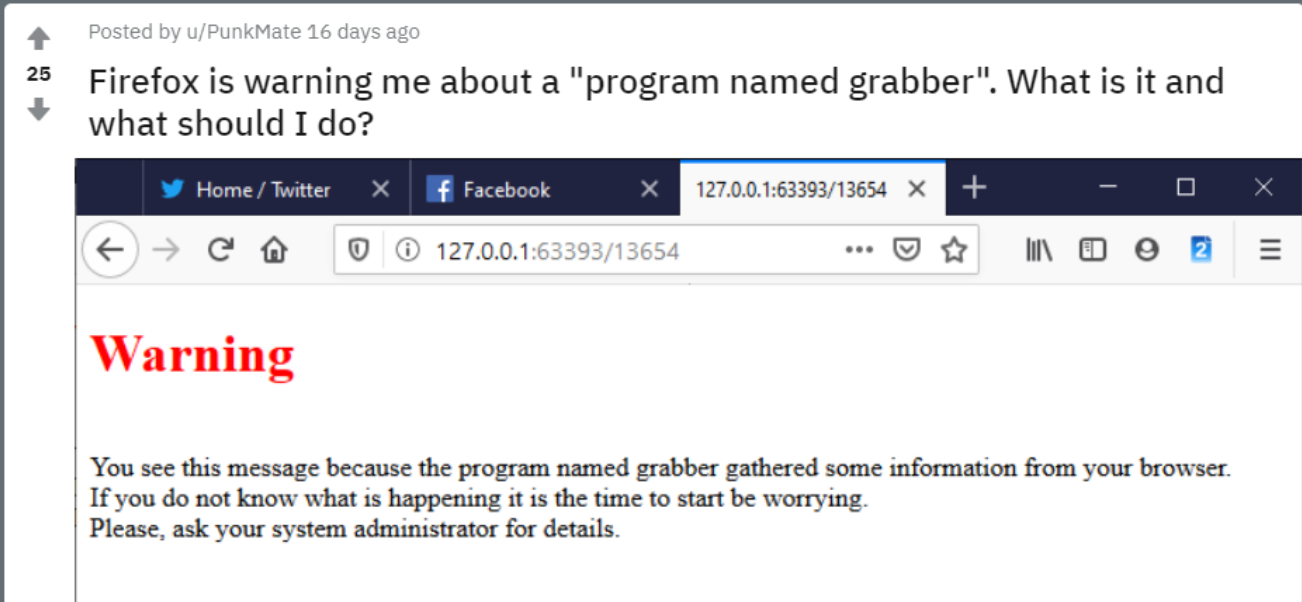
Новый модуль, который операторы TrickBot внедрили в своё детище, содержит странный баг — уведомляет жертв о заражении их компьютера. Изначально же этот модуль предназначался для кражи пользовательских данных.

Первыми на новый образец вредоносной программы наткнулись исследователи из команды MalwareHunterTeam. В семпле нашли новый модуль «module 0.6.8», активирующий библиотеку «grabber.dll».

Задача новой составляющей трояна — записывать действия пользователей в браузере, чтобы выкрасть пароли, хранящиеся в Google Chrome, Internet Explorer, Mozilla Firefox и Microsoft Edge.

Помимо этого, вредоносная библиотека перехватывает файлы cookies, но эти функциональные возможности и раньше можно было наблюдать у TrickBot.

Так или иначе, новый модуль, внедрённый в печально известный троян, имеет один неприятный для злоумышленников побочный эффект — он сразу же уведомляет жертв о заражении их системы.

Конечно, такой подход тотчас раскрывает все карты атакующих, которые, напомним, с помощью TrickBot стараются обеспечить незаметную передачу всей украденной информации в течение максимально длинного периода времени.

Виталий Кремец, проанализировавший новый семпл, обратил внимание на то, что это может быть тестовый модуль, не до конца проработанный киберпреступниками.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru