



Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Исследователи проекта Kaspersky ICS CERT предупреждают о целевых атаках киберпреступников на промышленные организации в Японии и странах Европы. Экспертов особенно поражают подготовленность злоумышленников и сложность операций.

Впервые команда Kaspersky ICS CERT столкнулась с этими атаками в начале 2020 года. В мае группировка переключилась на организации в Японии, Италии, Германии и Великобритании.

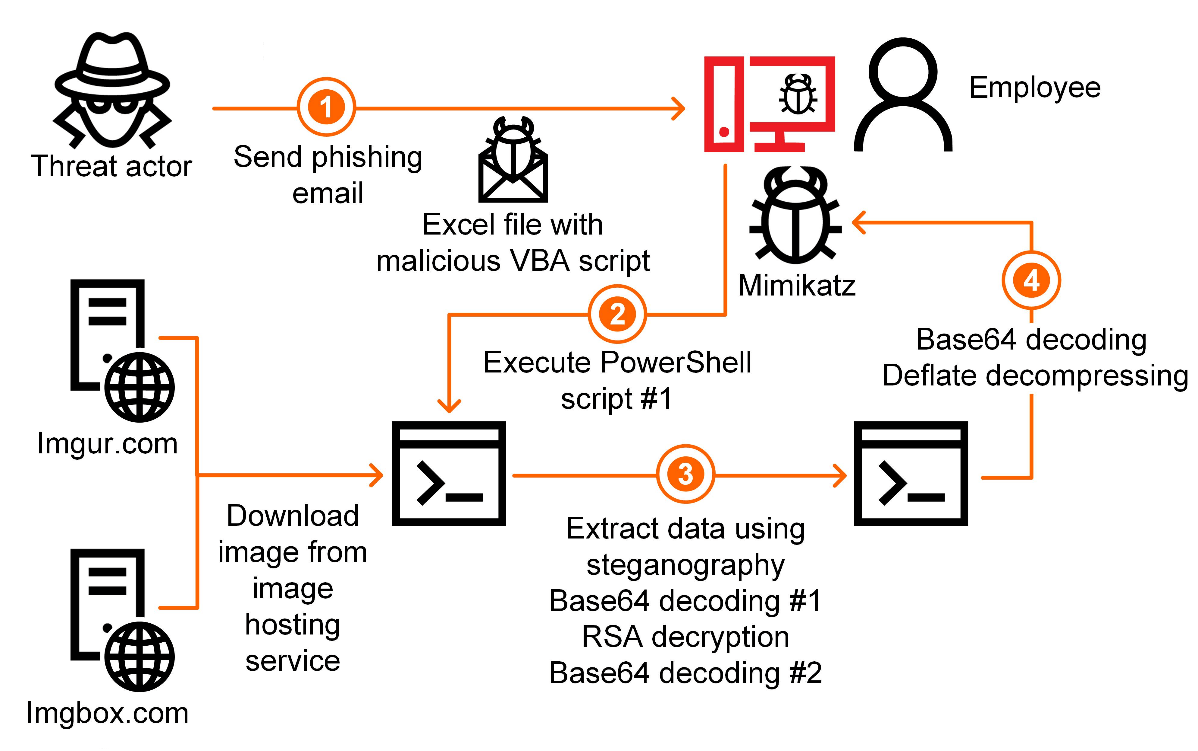
Киберпреступники также выбрали себе в цели поставщиков оборудования и программного обеспечения для промышленных организаций. В качестве первой ступени в операциях используется целевой фишинг — к электронным письмам прикрепляются вредоносные документы Microsoft Office.

Атакующие используют скрипты PowerShell и ряд других способов, которые помогают им избегать детектирования и препятствовать анализу образцов вредоносных программ.

Согласно отчёту Kaspersky ICS CERT, киберпреступники адаптируют каждое письмо под конкретного получателя, учитывая его родной язык и другие особенности.

Основная цель каждого такого письма — обманом заставить пользователя открыть документ из вложения и разрешить выполнение макросов. Помимо этого, преступники используют известный инструмент Mimikatz для кражи учётных данных от аккаунтов в Windows.

Эксперты отметили интересный нюанс: специальный PowerShell-скрипт, используемый атакующими, загружает изображение с хостинга Imgur или imgbox. Этот медиафайл содержит данные, извлекая которые, вредоносная программа создаёт ещё один скрипт PowerShell — обфусцированную версию Mimikatz.

На данный момент специалисты «Лаборатории Касперского» затрудняются назвать конечную цель злоумышленников.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru