



Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

На днях стало известно об опасной уязвимости NXNSAttack, позволяющей превратить единственный DNS-запрос в полноценную DDoS-атаку. В связи с этим специалисты Microsoft рассказали о способах защиты от NXNSAttack.

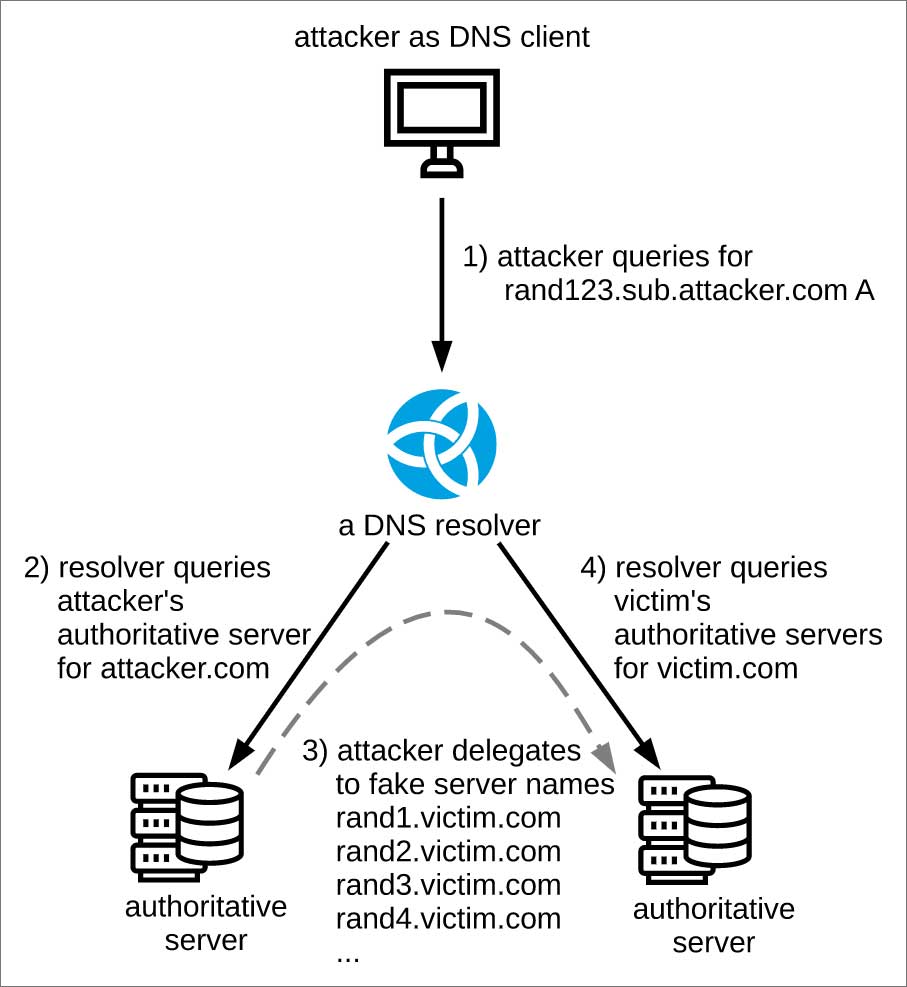
Немного о NXNSAttack: используя эту брешь, атакующий может отправить запрос рекурсивному DNS-серверу, после чего этот запрос будет перенаправлен авторитативному серверу.

Далее происходит цепочка запросов-ответов, которая с подачи злоумышленника может быстро перерасти в DDoS-атаку, что выведет авторитативный сервер из строя. Специалисты Nic.cz опубликовали схему NXNSAttack-атаки, выглядит она следующим образом:

По словам исследователей, новая проблема безопасности может поспособствовать просто «убийственной» атаке на серверы. В результате ни одна из целей злоумышленников не сможет выдержать такого количества запросов.

Наиболее полную информацию об уязвимости можно найти на специальном сайте NXNSAttack.com http://thttp//www.nxnsattack.com/, который специалисты создали специально для осведомлённости сообщества.

Microsoft со своей стороны опубликовала посвящённую проблеме безопасности заметку «ADV200009 | Windows DNS Server Denial of Service Vulnerability», которая поможет владельцам серверов снизить риски DDoS-атак.

В частности, техногигант предлагает использовать PowerShell-командлет Set-DnsServerResponseRateLimiting, который поможет DNS-серверам защититься от использования своих ресурсов в DDoS-атаках.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru