



Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Уязвимость в ядре Windows 10 позволяла обойти песочницу Google Chrome. Как сообщил один из исследователей Google Project Zero, баг появился с выходом Windows 10 версии 1903 (релиз состоялся 21 мая 2019 года).

Песочница Google Chrome представляет собой защищённую среду, которая изолирует процессы браузера и наделяет их низкими привилегиями в системе.

Таким образом, если злоумышленник получит доступ к Chrome, он не сможет навредить другим программам и самой операционной системе.

«Одним из недостатков имплементации песочницы Google Chrome является её зависимость от безопасности операционной системы Windows», — объясняет Джеймс Форшоу из Project Zero.

«Поскольку работа Windows никак не зависит от команды разработчиков Chromium, определённые механизмы операционной системы могут сломать песочницу».

Это именно тот случай, потому что прокравшаяся в ядро Windows (в версии 19H1) уязвимость затронула функции песочницы Google Chrome.

«Уязвимость, позволяющая обойти функцию безопасности, существует из-за некорректной обработки взаимосвязи токенов. В результате атакующий может выполнить код на более высоком уровне и обойти песочницу», — описывает проблему Microsoft.

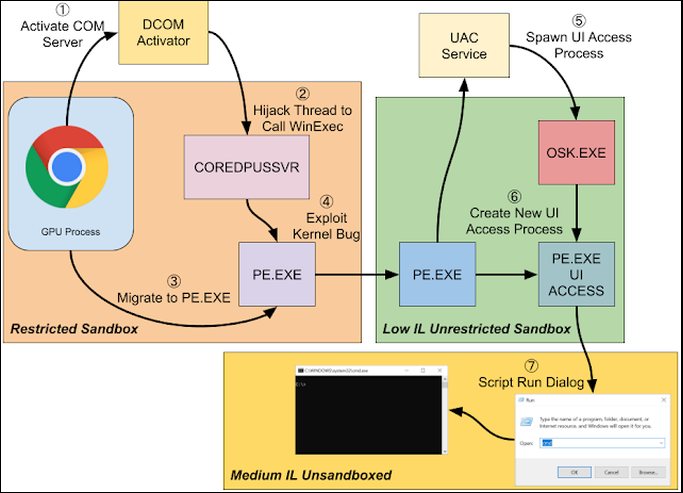
Исследователи в области кибербезопасности смогли создать сложную цепочку эксплуатации, схему которой приводим ниже.

Данная уязвимость отслеживается под идентификатором CVE-2020-0981, разработчики пропатчили её с выходом апрельского набора обновлений.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru