



Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Уязвимость в ядре Windows 10 позволяла обойти песочницу Google Chrome. Как сообщил один из исследователей Google Project Zero, баг появился с выходом Windows 10 версии 1903 (релиз состоялся 21 мая 2019 года).

Песочница Google Chrome представляет собой защищённую среду, которая изолирует процессы браузера и наделяет их низкими привилегиями в системе.

Таким образом, если злоумышленник получит доступ к Chrome, он не сможет навредить другим программам и самой операционной системе.

«Одним из недостатков имплементации песочницы Google Chrome является её зависимость от безопасности операционной системы Windows», — объясняет Джеймс Форшоу из Project Zero.

«Поскольку работа Windows никак не зависит от команды разработчиков Chromium, определённые механизмы операционной системы могут сломать песочницу».

Это именно тот случай, потому что прокравшаяся в ядро Windows (в версии 19H1) уязвимость затронула функции песочницы Google Chrome.

«Уязвимость, позволяющая обойти функцию безопасности, существует из-за некорректной обработки взаимосвязи токенов. В результате атакующий может выполнить код на более высоком уровне и обойти песочницу», — описывает проблему Microsoft.

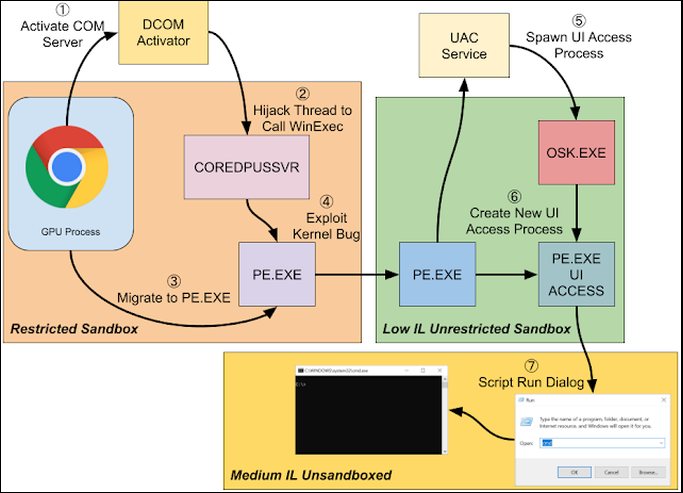
Исследователи в области кибербезопасности смогли создать сложную цепочку эксплуатации, схему которой приводим ниже.

Данная уязвимость отслеживается под идентификатором CVE-2020-0981, разработчики пропатчили её с выходом апрельского набора обновлений.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru