



Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Под видом программы для взлома Wi-Fi киберпреступники распространяют новый вредонос с темой коронавирусной инфекции COVID-19 — CoronaLocker. На этот раз это просто надоедливый зловред, который пытается заблокировать компьютер жертвы и параллельно вывести её из себя странными звуками.

По сути, эта вредоносная программа представляет собой классический скринлокер, блокирующий загрузку Windows на этапе входа в операционную систему. В результате работы CoronaLocker пользователь не может попасть на рабочий стол и взаимодействовать с программами.

Обнаружил новый скринлокер исследователь в области безопасности Макс Керстен. По словам специалиста, злоумышленники распространяют вредонос под видом программы для взлома Wi-Fi с именем «wifihacker.exe».

В процессе установки зловред извлекает множество VBS-файлов, обеспечивающих вместе надоедливые функциональные возможности CoronaLocker. Один из этих файлов — speakwh.vbs — использует синтез речи для постоянного повторения слова «coronavirus».

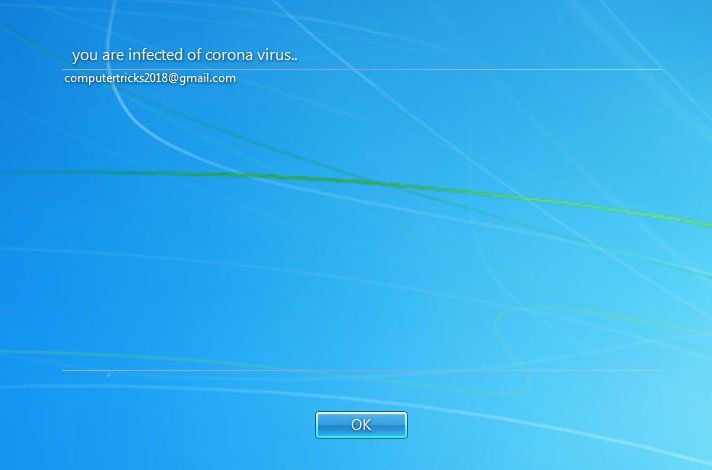
После установки вредоносная программа перезагружает компьютер и выводит сам блокировщик экрана, сообщающий: «вы заражены коронавирусом». Также злоумышленники приложили адрес электронной почты для связи — computertricks2018@gmail.com.

Затем скринлокер запрашивает код для разблокировки компьютер, однако пользователь может просто ввести туда сочетание букв vb и нажать «OK». С демонстрацией работы новой вредоносной программы можно ознакомиться на видео ниже.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru