



Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Новый COVID-вредонос CoronaLocker блокирует загрузку Windows

Под видом программы для взлома Wi-Fi киберпреступники распространяют новый вредонос с темой коронавирусной инфекции COVID-19 — CoronaLocker. На этот раз это просто надоедливый зловред, который пытается заблокировать компьютер жертвы и параллельно вывести её из себя странными звуками.

По сути, эта вредоносная программа представляет собой классический скринлокер, блокирующий загрузку Windows на этапе входа в операционную систему. В результате работы CoronaLocker пользователь не может попасть на рабочий стол и взаимодействовать с программами.

Обнаружил новый скринлокер исследователь в области безопасности Макс Керстен. По словам специалиста, злоумышленники распространяют вредонос под видом программы для взлома Wi-Fi с именем «wifihacker.exe».

В процессе установки зловред извлекает множество VBS-файлов, обеспечивающих вместе надоедливые функциональные возможности CoronaLocker. Один из этих файлов — speakwh.vbs — использует синтез речи для постоянного повторения слова «coronavirus».

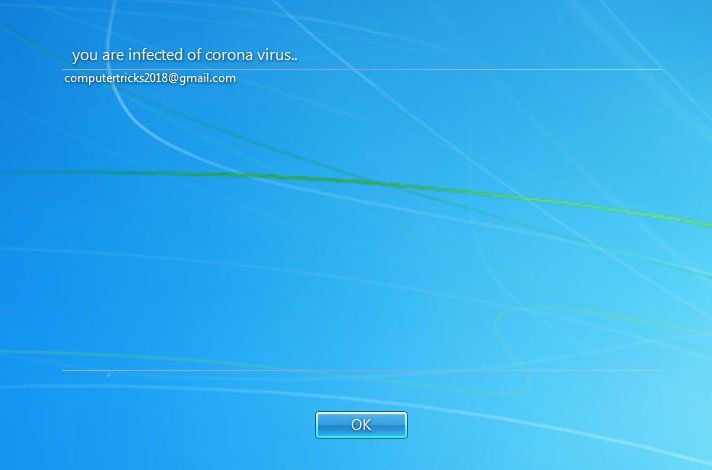
После установки вредоносная программа перезагружает компьютер и выводит сам блокировщик экрана, сообщающий: «вы заражены коронавирусом». Также злоумышленники приложили адрес электронной почты для связи — computertricks2018@gmail.com.

Затем скринлокер запрашивает код для разблокировки компьютер, однако пользователь может просто ввести туда сочетание букв vb и нажать «OK». С демонстрацией работы новой вредоносной программы можно ознакомиться на видео ниже.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru