



Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft работает над патчем, который устранит целый класс уязвимостей, тянущихся за операционной системой Windows более двадцати лет. Процесс непростой, однако техногигант обещает выпустить апдейт в ближайшее время.

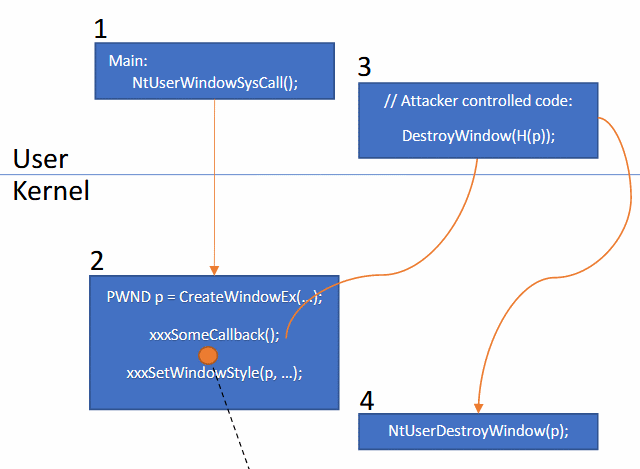
Внимание к этой проблеме привлёк (PDF) израильский исследователь в области кибербезопасности Гил Дабах. Именно он описал 25 багов, а также создал PoC-код.

В частности, Дабах указал на поверхность атаки, которая присутствует в Windows с середины 90-х. Класс уязвимостей затрагивает компонент операционной системы, известный как Win32k.

Win32k управляет пользовательским интерфейсом на 32-битных Windows, а также отвечает за взаимодействие между элементами интерфейса, драйверами и ядром ОС.

На сегодняшний день Win32k поставляется даже с 64-битными системами, позволяя устаревшим приложениям работать в современных системах. Однако проблема заключается в том, как компонент используется ОС.

Изначально Win32k запускался в пространстве пользователя, однако позже Microsoft поняла, что столь важный компонент должен работать на более защищённом уровне ядра. Здесь разработчики столкнулись с проблемой — переписать компонент, не сломав обратную совместимость 32-битных приложений, оказалось непросто.

Сегодня Win32k представляет собой что-то невразумительное. Некоторые операции осуществляются на уровне ядра, другие используют старые компоненты.

Злоумышленники довольно быстро обратили внимание на проблемы безопасности. Более чем за десять лет специалисты описали множество методов внедрения вредоносного кода.

Само собой, Microsoft столкнулась с непростой ситуацией по части патчинга этих брешей. Однако представители корпорации обещают скоро решить все связанные с Win32k проблемы.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru