



Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft работает над патчем, который устранит целый класс уязвимостей, тянущихся за операционной системой Windows более двадцати лет. Процесс непростой, однако техногигант обещает выпустить апдейт в ближайшее время.

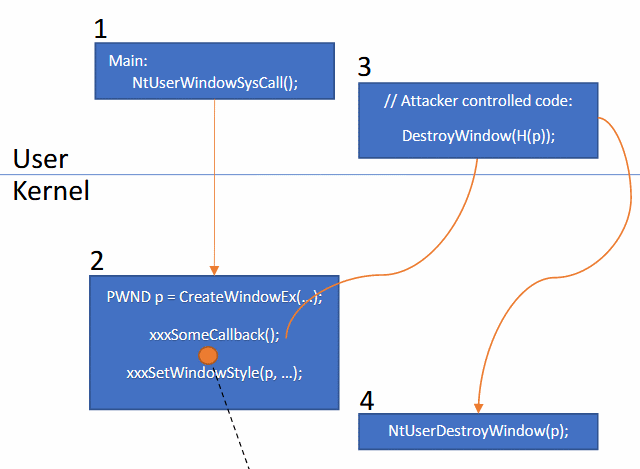
Внимание к этой проблеме привлёк (PDF) израильский исследователь в области кибербезопасности Гил Дабах. Именно он описал 25 багов, а также создал PoC-код.

В частности, Дабах указал на поверхность атаки, которая присутствует в Windows с середины 90-х. Класс уязвимостей затрагивает компонент операционной системы, известный как Win32k.

Win32k управляет пользовательским интерфейсом на 32-битных Windows, а также отвечает за взаимодействие между элементами интерфейса, драйверами и ядром ОС.

На сегодняшний день Win32k поставляется даже с 64-битными системами, позволяя устаревшим приложениям работать в современных системах. Однако проблема заключается в том, как компонент используется ОС.

Изначально Win32k запускался в пространстве пользователя, однако позже Microsoft поняла, что столь важный компонент должен работать на более защищённом уровне ядра. Здесь разработчики столкнулись с проблемой — переписать компонент, не сломав обратную совместимость 32-битных приложений, оказалось непросто.

Сегодня Win32k представляет собой что-то невразумительное. Некоторые операции осуществляются на уровне ядра, другие используют старые компоненты.

Злоумышленники довольно быстро обратили внимание на проблемы безопасности. Более чем за десять лет специалисты описали множество методов внедрения вредоносного кода.

Само собой, Microsoft столкнулась с непростой ситуацией по части патчинга этих брешей. Однако представители корпорации обещают скоро решить все связанные с Win32k проблемы.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru