


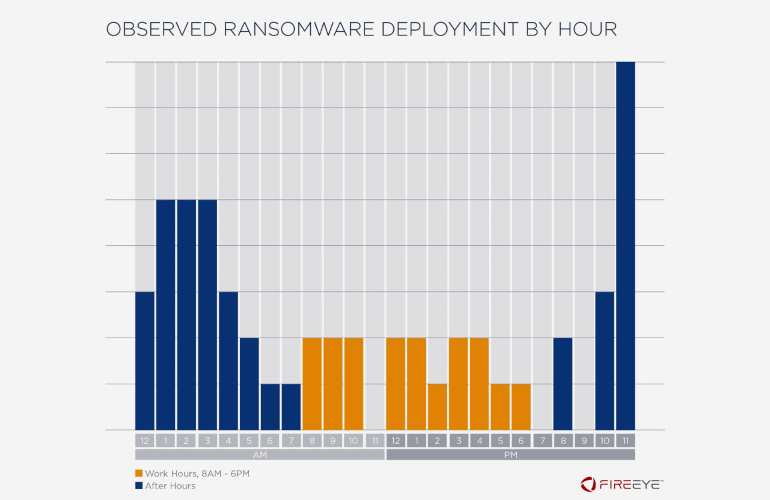

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

Подавляющее большинство атак на организации, в которых используются программы-шифровальщики, происходят в нерабочие часы — ночью или на выходных. Такими данными поделились аналитики компании FireEye.

Согласно отчёту FireEye, 76% активности вымогателей приходятся на нерабочие часы. Из них 49% атак проводятся вечером-ночью, 27% — в выходные дни. В своих выводах эксперты опираются на анализ деятельности шифровальщиков в период с 2017 по 2019 год.

Причина, по которой киберпреступники выбрали такой подход, вполне очевидна — чаще всего в вечерние часы и по выходным в организациях отсутствует контроль со стороны системных администраторов.

Таким образом, если деятельность программы-вымогателя вызовет подозрение у средств защиты, отреагировать на соответствующее уведомление никто не сможет. Следовательно, у злоумышленников есть в распоряжении приличное количество времени, которого с головой хватит для шифрования всех важных файлов компании.

По словам FireEye, преступники всегда тщательно подготавливают почву для запуска шифровальщика. Сначала они проникают в сеть организации, далее — двигаются «горизонтально» по сети, только потом в дело идёт программа-вымогатель.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru