


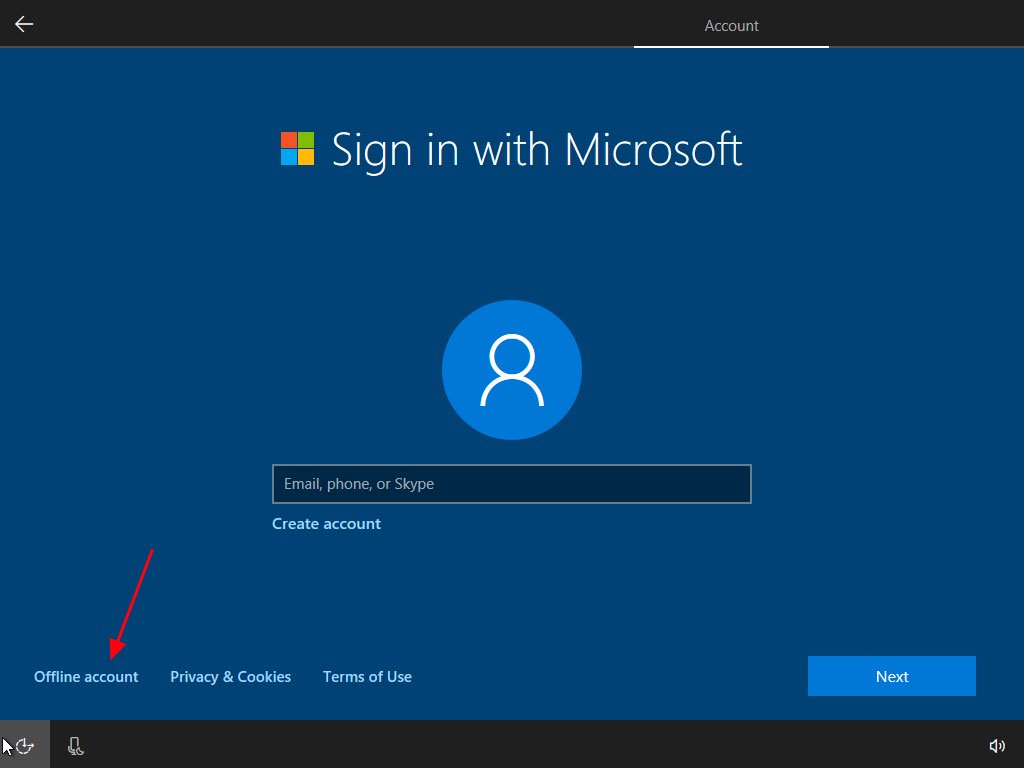

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Чем дальше, тем очевиднее желание Microsoft избавиться от локальных аккаунтов пользователей Windows 10. Корпорация хочет сделать облачный Microsoft-аккаунт единственный опцией.

Если вы владелец компьютера на Windows 10, вам должно быть хорошо известно, что при первом запуске и настройке система предлагает создать учётную запись.

При этом у пользователей раньше был выбор — создать локальный аккаунт (офлайн) или Microsoft-аккаунт.

Локальная учётная запись привязана к конкретному устройству, из-за чего вы не сможете использовать её на другом компьютере. Также офлайн-аккаунт не связан с облачными сервисами OneDrive, Microsoft Store и не требует адрес электронной почты для активации.

А вот аккаунт Microsoft работает совсем иначе: для аутентификации используется имейл, учётная запись привязывается к самой Windows 10 (не к устройству), объединяются все облачные сервисы вроде Office, Outlook, OneDrive Xbox и так далее.

С выпуском Windows 10 1903 Microsoft поменяла принцип настройки системы — пользователи теперь не могут создавать офлайн-аккаунт при первом запуске ОС. Корпорация из Редмонда продолжает навязывать такой подход, недавно локальной учётной записи лишились пользователи из Индии и Германии.

Единственный на сегодняшний день способ создать аккаунт без привязки к облачным серверам Microsoft — отключить компьютер от Сети.

Бесспорно, облачный Microsoft-аккаунт имеет свои преимущества. Благодаря ему все ваши настройки и функциональные возможности объединены под одной учётной записью. Но также не стоит забывать, что это отличный способ собрать ваши данные при использовании облачных сервисов.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru