



Jet CSIRT стал использовать фиды IoC от Kaspersky ICS CERT

Jet CSIRT стал использовать фиды IoC от Kaspersky ICS CERT

Jet CSIRT стал использовать фиды IoC от Kaspersky ICS CERT

Центр мониторинга и реагирования на инциденты ИБ Jet CSIRT компании «Инфосистемы Джет» интегрировал фиды IoC от Kaspersky ICS CERT об угрозах в системах промышленной автоматизации в SIEM-систему и базу знаний. Наличие уникальной информации об угрозах для промышленной инфраструктуры позволило повысить уровень экспертных сервисов аутсорсинга информационной безопасности для заказчиков из индустриального сектора.

Среди приоритетных ИБ-направлений компания «Инфосистемы Джет» выделяет развитие экспертных сервисов Jet CSIRT. Сегодня команда Центра насчитывает 40 специалистов, которые одновременно реализуют около 200 контрактов экспертных услуг: мониторинг и реагирование на инциденты ИБ, сервисы по техподдержке и эксплуатации средств защиты и другие. Для предоставления защиты «под ключ» максимально широкому кругу заказчиков Jet CSIRT использует сведения о киберугрозах из различных источников. Например, сюда входят бюллетени производителей и отчеты исследователей об уязвимостях в оборудовании, а также фиды от компаний, специализирующихся на анализе угроз в определенных областях. Ранее в арсенале специалистов были сведения преимущественно об угрозах в корпоративной ИТ-инфраструктуре. Между тем, фокус на обеспечении безопасности промышленных предприятий обусловил потребность в фидах об угрозах именно в АСУ ТП.

«Один из главных приоритетов в развитии нашего сервиса мониторинга и реагирования на инциденты ИБ — защита промышленных АСУ ТП, систем управления на объектах критической информационной инфраструктуры, объектов ТЭК. Особенно остро для нас встал вопрос о наличии информации об угрозах, специфичных для инфраструктуры промышленных предприятий. Проблема заключается в том, что в ИБ-индустрии пока очень мало организаций, ведущих системные исследования в области поиска индикаторов компрометации по угрозам АСУ ТП. Ещё меньшее количество компаний обладают достаточным числом источников данных об угрозах и штатом экспертов для их глубокого анализа. В стремлении выбирать лучшее для наших заказчиков мы проанализировали рынок и пришли к выводу, что лидером этого направления является “Лаборатория Касперского”», — отметил Алексей Мальнев, руководитель Центра мониторинга и реагирования на инциденты ИБ Jet CSIRT компании «Инфосистемы Джет».

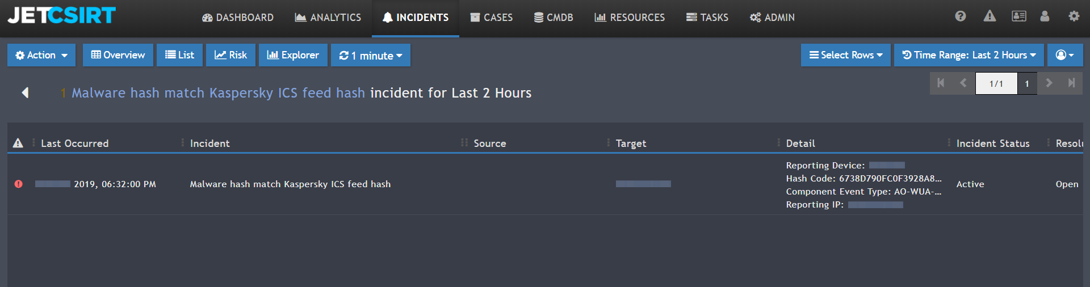
Интегрировав поток данных об угрозах в системах промышленной автоматизации от «Лаборатории Касперского» в сентябре 2019 года, Jet CSIRT стал первым пользователем этого сервиса. Получаемые сведения позволяют специалистам своевременно обнаруживать вредоносное программное обеспечение и попытки атак на АСУ ТП и помогают расследовать сложные киберинциденты на промышленных предприятиях. Услуга подтвердила правильность выбора уже на этапе пилотного тестирования. Так, во время «пилота» используемые в Jet CSIRT средства обнаружения вторжений (IPS) успешно фиксировали сетевых червей, трояны, хакерские утилиты и т.д.

Обнаружение вредоносных программ и кибератак с помощью фидов IoC от Kaspersky ICS CERT происходит путем сравнения содержащихся в них индикаторов компрометации (Indicator of Compromise, IoC) с данными, собираемыми SIEM-системой с периметра сети, конечных станций и «песочниц». Примерами таких индикаторов служат IP- и URL-адреса, хеш-суммы файлов и т.д. Сведения об угрозах предоставляются в открытом формате JSON и постоянно обновляются.

«Данные регулярно обновляются за счет информации, получаемой через облачную инфраструктуру Kaspersky Security Network с защищаемых нашими продуктами компьютеров АСУ ТП. Эти данные проходят множество проверок как экспертными системами, так и аналитиками. Для этого используются, например, эвристический анализ, профилирование поведения, анализ подобия и многие другие техники и технологии, что позволяет гарантировать надежность поставляемых сведений», — прокомментировал Кирилл Круглов, старший разработчик-исследователь Центра исследования безопасности промышленных систем «Лаборатории Касперского» (Kaspersky ICS CERT).

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru