



Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

В Google Play Store нашли набор приложений вида fleeceware. По данным исследователей в области кибербезопасности из компании Sophos, эти программы загрузили более 600 миллионов пользователей Android.

Приложения fleeceware — относительно новый вид нежелательных программ. Они привлекают пользователей бесплатным пробным периодом, а затем списывают большую сумму даже после удаления.

Авторы fleeceware используют в своих целях особенность работы пробных периодов приложений для Android. Напомним, что по умолчанию пользователю нужно отменить бесплатный период, чтобы деньги не ушли разработчику софта.

Если вы просто удалите такое приложение, пробный период будет всё равно считаться активным — следовательно, по его истечении с вашего счёта снимут деньги. Немногие знают о такой особенности, поэтому часто удивляются пропаже средств.

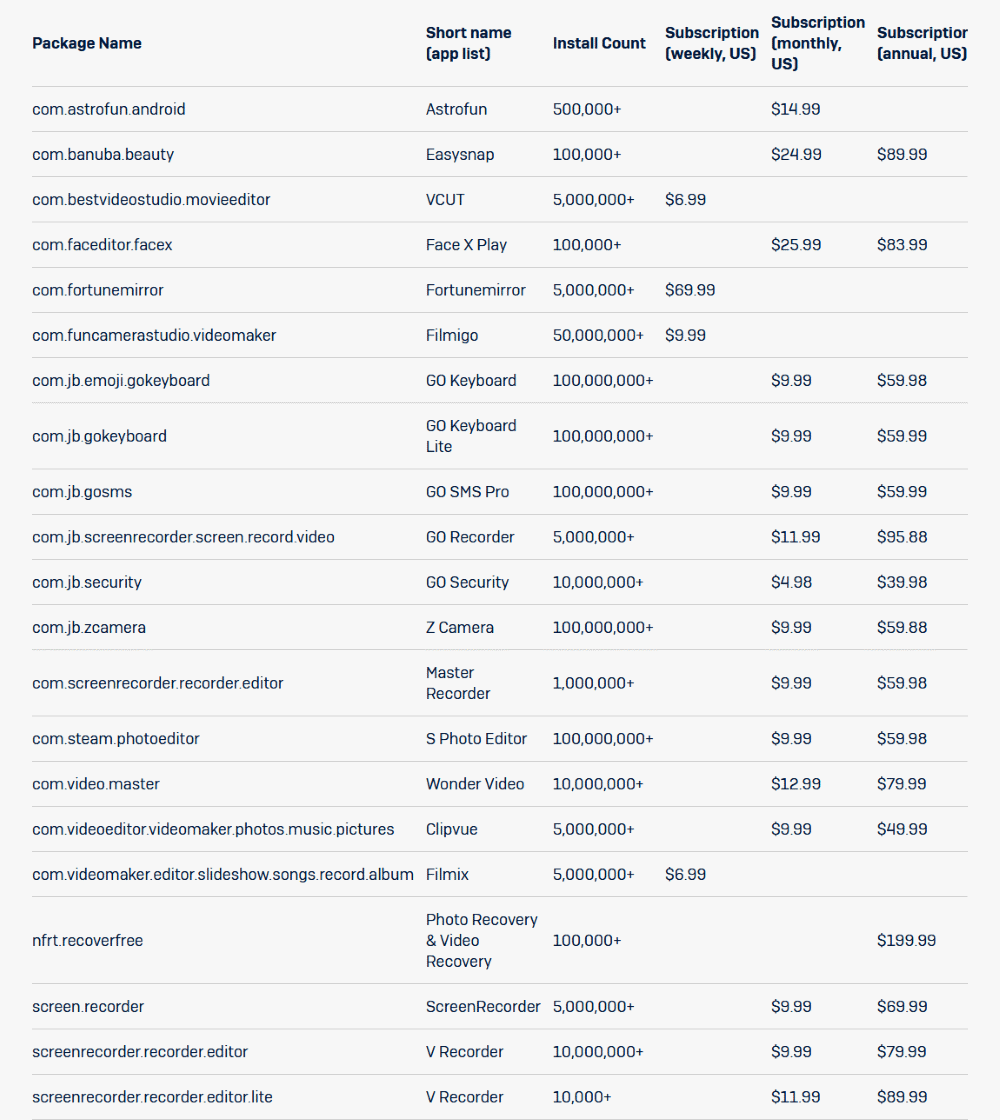
Специалисты Sophos выявили в официальном магазине приложений 24 программы, использующие вышеописанный механизм в ходе мошеннических действий. После бесплатного периода эти приложения снимают со счёта пользователя от 100 до 240 долларов.

Обнаруженные fleeceware якобы установили более 600 миллионов пользователей, однако в Sophos подчёркивают, что эта цифра может быть накручена за счёт сторонних сервисов.

Эксперты опубликовали таблицу, в которой приводятся имена и другие отличительные особенности злонамеренных fleeceware:

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru