



Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Исследователи обнаружили, что Google прячет три важные настройки конфиденциальности Google Pay за специальным URL. Эти настройки позволяют пользователям ограничить распространение данных о своей кредитоспособности, персональной информации, а также информации об аккаунте Google Pay.

Напомним, что Google Pay представляет собой сервис американской корпорации, позволяющий приобретать товары онлайн, используя сохраненную платежную информацию.

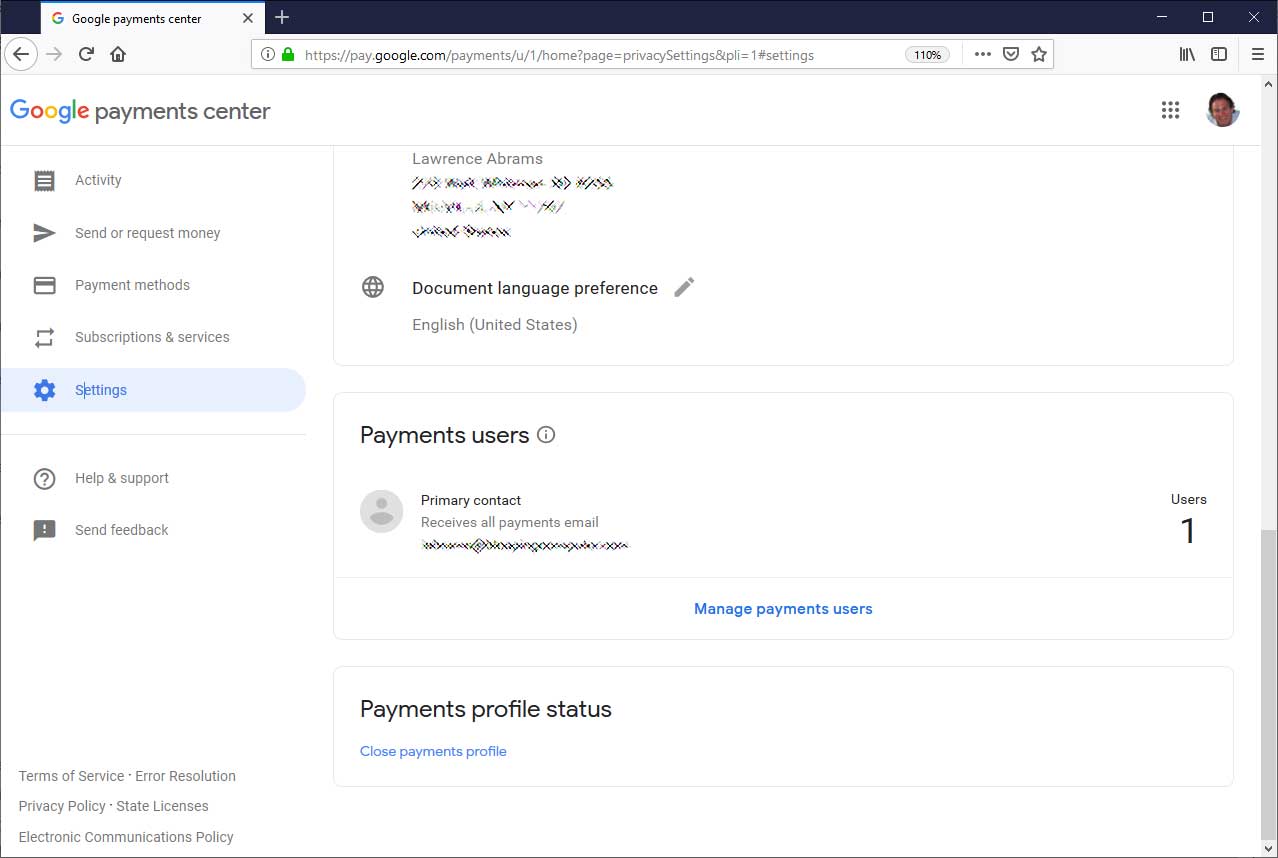
Как у всех похожих онлайн-сервисов, у Google Pay есть своя страница настроек, на которой пользователи могут сконфигурировать различные опции, относящиеся к работе сервиса.

На саму станицу настроек можно попасть через навигационное боковое меню или с помощью специальной ссылки — https://pay.google.com/payments/u/0/home#settings. Там пользователь может указать свой адрес и другую информацию.

Однако исследователи обратили внимание, что на странице настроек нет опций, отвечающих за конфиденциальность.

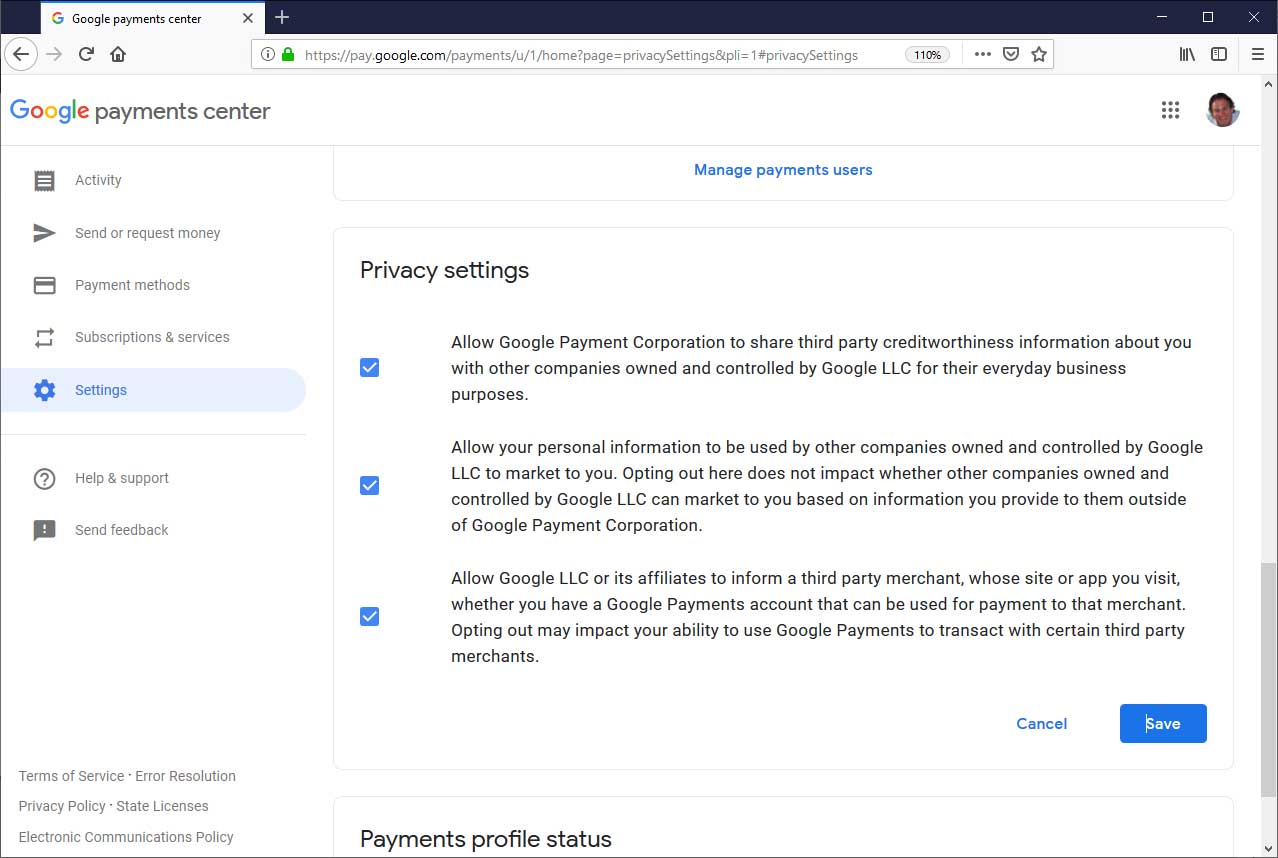
С другой стороны, если зайти на страницу настроек Google Pay, используя другой URL, — https://pay.google.com/payments/u/0/home?page=privacySettings#privacySet..., появляются три дополнительные настройки конфиденциальности.

Стоит отметить, что все три опции активированы по умолчанию, что на деле означает наименьший уровень конфиденциальности для пользователя.

Google уже отреагировала на отчет экспертов, заявив, что это недоразумение исправлено — теперь все пользователи могут получить доступ к настройкам конфиденциальности с соответствующей странице.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru