



Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

Настройки конфиденциальности Google Pay были спрятаны за специальным URL

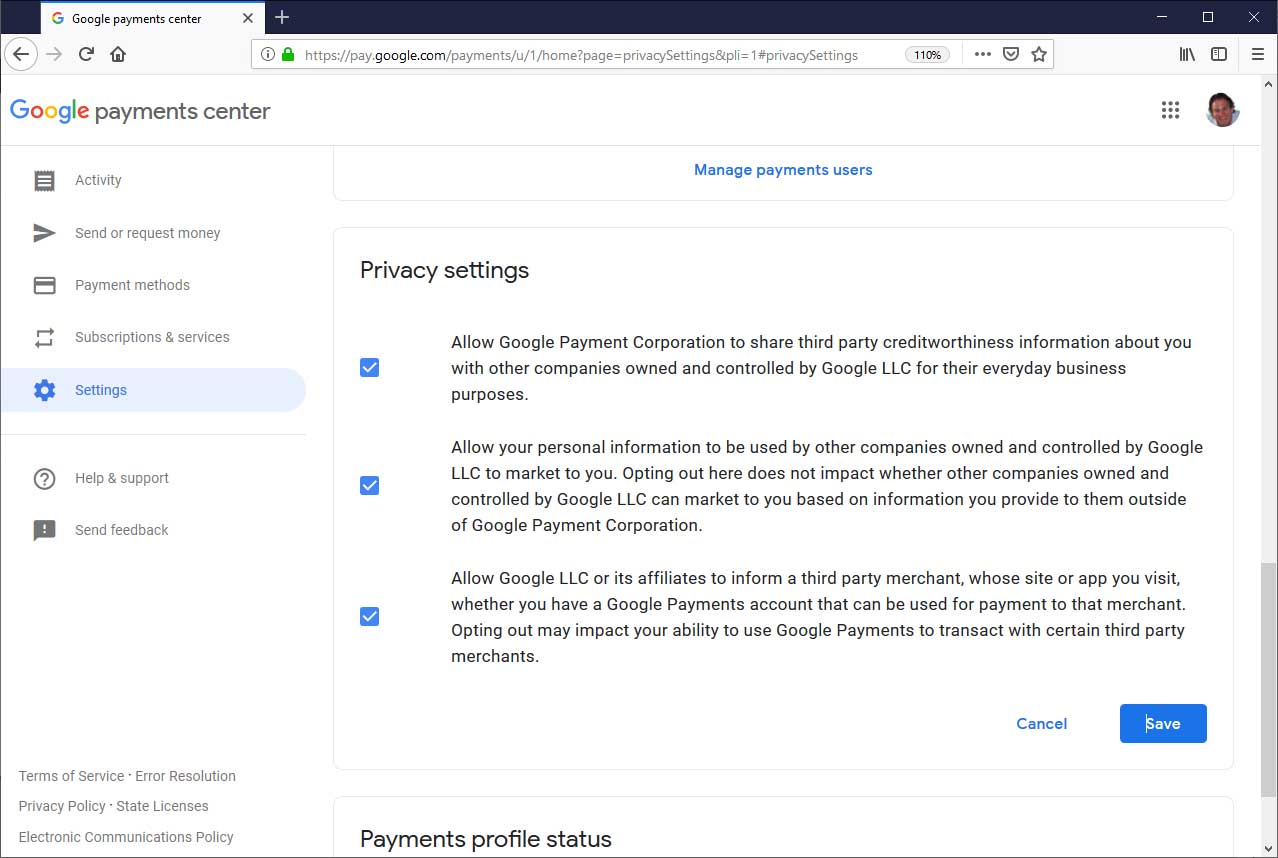
Исследователи обнаружили, что Google прячет три важные настройки конфиденциальности Google Pay за специальным URL. Эти настройки позволяют пользователям ограничить распространение данных о своей кредитоспособности, персональной информации, а также информации об аккаунте Google Pay.

Напомним, что Google Pay представляет собой сервис американской корпорации, позволяющий приобретать товары онлайн, используя сохраненную платежную информацию.

Как у всех похожих онлайн-сервисов, у Google Pay есть своя страница настроек, на которой пользователи могут сконфигурировать различные опции, относящиеся к работе сервиса.

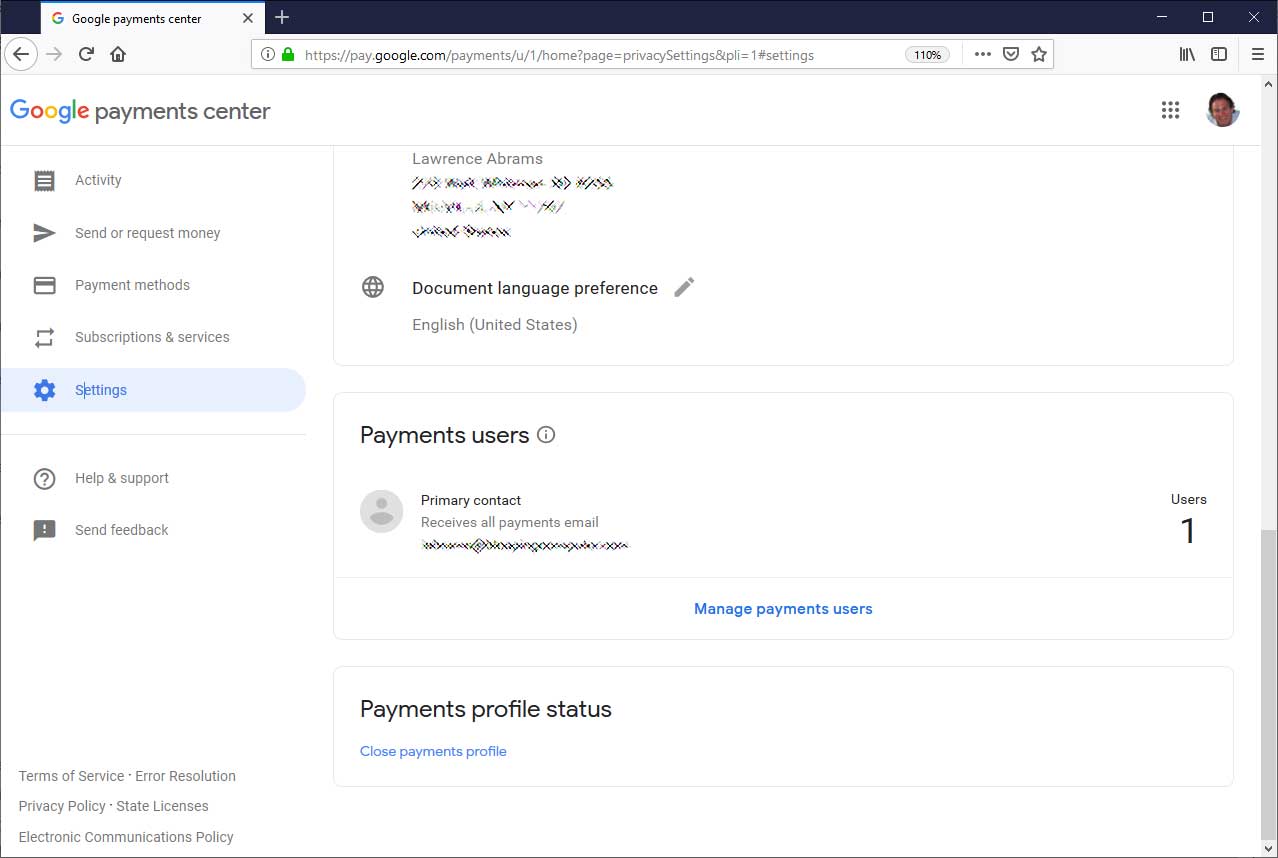
На саму станицу настроек можно попасть через навигационное боковое меню или с помощью специальной ссылки — https://pay.google.com/payments/u/0/home#settings. Там пользователь может указать свой адрес и другую информацию.

Однако исследователи обратили внимание, что на странице настроек нет опций, отвечающих за конфиденциальность.

С другой стороны, если зайти на страницу настроек Google Pay, используя другой URL, — https://pay.google.com/payments/u/0/home?page=privacySettings#privacySet..., появляются три дополнительные настройки конфиденциальности.

Стоит отметить, что все три опции активированы по умолчанию, что на деле означает наименьший уровень конфиденциальности для пользователя.

Google уже отреагировала на отчет экспертов, заявив, что это недоразумение исправлено — теперь все пользователи могут получить доступ к настройкам конфиденциальности с соответствующей странице.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru