



Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

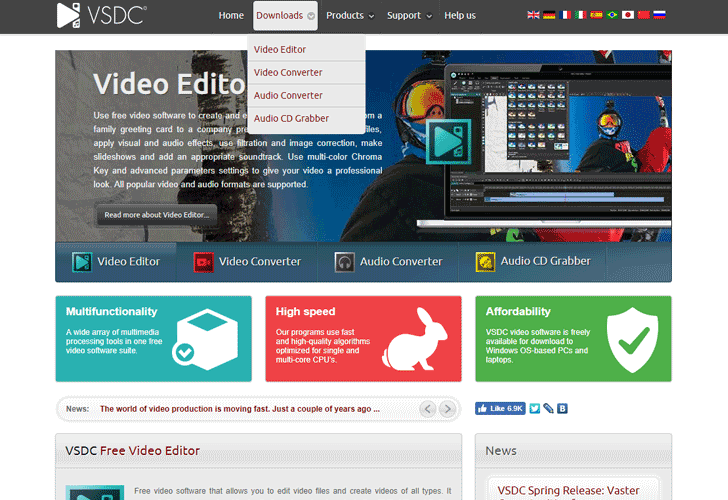
Пользователи, скачавшие софт для редактирования мультимедийных материалов VSDC в период с 21 февраля по 23 марта 2019 года, могли заразить свои компьютеры вредоносной программой.

Речь идет о банковском трояне, похищающем важную платежную информацию пользователей. Следовательно, если вы находитесь в группе риска, рекомендуется проверить систему антивирусной программой и поменять все пароли от банковских приложений.

VSDC представляет собой популярную программу для редактирования видеоматериалов — в месяц официальный сайт данной программы посещает более 1,3 миллиона пользователей.

Киберпреступники в прошлом уже взламывали ресурс разработчиков VSDC, в ходе своей атаки злоумышленники подменили ссылки на загрузку программы. В результаты люди скачивали вредоносную программу вместо нормального видеоредактора.

В этот раз атакующие встроили вредоносный код JavaScript в веб-сайт VSDC. Этот код определял геолокацию посетителя и подменял ссылки на загрузку для пользователей из Великобритании, США, Канады и Австралии.

Вредоносную кампанию обнаружили эксперты антивирусной компании «Доктор Веб», которые в блоге описали ситуацию следующим образом:

«Киберпреступники подменили ссылки на загрузку VSDC, в результате чего пользователи скачивали опасный банковский троян Win32.Bolik.2, а также Trojan.PWS.Stealer (KPOT)».

Win32.Bolik.2 является популярным полиморфным вредоносом, который может осуществлять веб-инъекции, перехват трафика, запись нажатий клавиш, а также похищать информацию из различных банковских онлайн-систем.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru