



Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в системах Windows, которая способна привести к повышению привилегий, сегодня появился в Сети. Это еще одна причина, по которой необходимо установить последний набор патчей от Microsoft, который вышел вчера.

Проблема безопасности получила собственный идентификатор — CVE-2019-0841. Брешь вызвана некорректной обработкой жестких ссылок сервисом AppX Deployment Service (AppXSVC).

AppXSVC используется для запуска приложений Windows Apps, а также для инсталляции и деинсталляции этих приложений.

Атакующий с низкими привилегиями в системе, используя этот баг, может запустить процессы с повышенными правами. Проблема актуальна для Windows 10, Windows Server 2019 и Core Installation.

По словам Microsoft, злоумышленники могут устанавливать в систему программы, а также видоизменять данные на компьютере жертвы. Технические детали уязвимости доступны благодаря блогу эксперта Набиля Ахмеда, который изначально обнаружил брешь и сообщил о ней американскому техногиганту.

Исследователь отметил, что он может получить полный контроль над практически любым файлом в операционной системе, изначально имея лишь самый минимальный набор привилегий. Такое стало возможным из-за того, как обрабатываются конфигурационные файлы settings.dat.

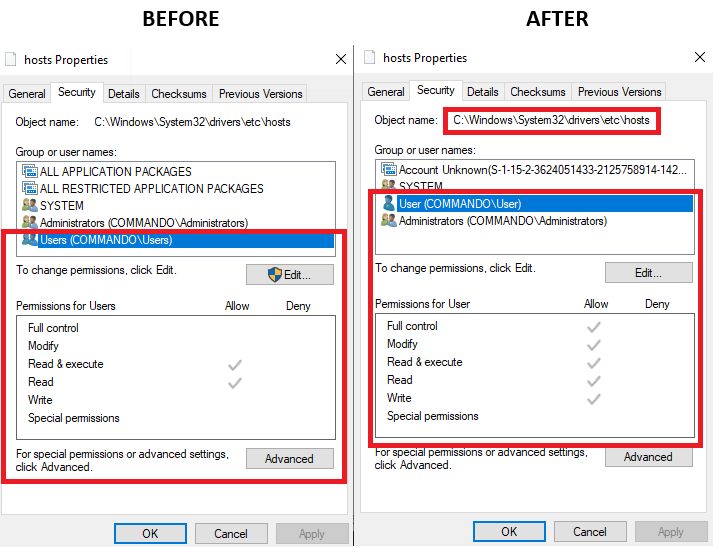
Чтобы доказать состоятельность своего PoC-кода, Ахмед использовал конфигурационный файл Microsoft Edge, который был запущен в контексте обычного пользователя, для получения полного контроля над файлом hosts.

На GitHub можно найти код эксплойта. Также специалист опубликовал видео, в котором показано, как атакующий может использовать сервис Google Chrome Update для повышения прав в системе.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru