



Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Недавно опубликованный инструмент для пентеста, как оказалось, способен автоматизировать фишинговые атаки. Более того, с его помощью злоумышленники потенциально могут взломать аккаунты, защищенные двухфакторной аутентификацией.

Речь идет об инструменте, получившем название Modlishka, который миру представил польский исследователь в области безопасности Петр Душиньский. Modlishka представляет собой то, что ИТ-специалисты называют обратным прокси, однако он модифицирован таким образом, чтобы обрабатывать трафик, предназначенный для фишинговых операций.

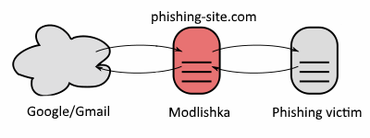
Наглядная схема работы данной разработки выглядит следующим образом:

Modlishka занимает место между пользователем и легитимным веб-сайтом вроде Gmail, Yahoo или ProtonMail. Таким образом, жертва фишинга сначала попадает на сервер Modlishka, а его компонент уже отправляет запросы тому сайту, который требуется подделать.

Следовательно, пользователь получается контент с легитимного сайта, однако весь трафик и взаимодействие пользователя с законным сайтом проходит через Modlishka (где также записывается).

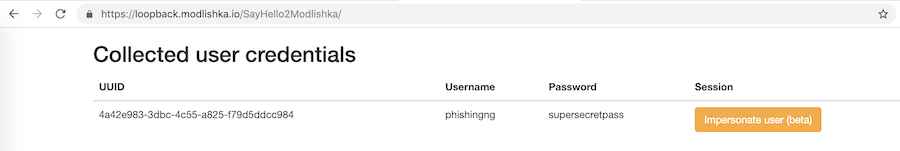
Любой пароль, который пользователь введет на сайте, будет записан Modlishka. Также этот обратный прокси способен обрабатывать 2FA-токены, если пользователь настроил использование двухфакторной аутентификации.

Для лучшего понимания принципа работы Modlishka эксперт опубликовал соответствующее видео, в котором видно, как фишинговый сайт берет контент у легитимного интерфейса Google.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru