



Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Недавно опубликованный инструмент для пентеста, как оказалось, способен автоматизировать фишинговые атаки. Более того, с его помощью злоумышленники потенциально могут взломать аккаунты, защищенные двухфакторной аутентификацией.

Речь идет об инструменте, получившем название Modlishka, который миру представил польский исследователь в области безопасности Петр Душиньский. Modlishka представляет собой то, что ИТ-специалисты называют обратным прокси, однако он модифицирован таким образом, чтобы обрабатывать трафик, предназначенный для фишинговых операций.

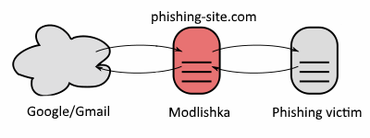
Наглядная схема работы данной разработки выглядит следующим образом:

Modlishka занимает место между пользователем и легитимным веб-сайтом вроде Gmail, Yahoo или ProtonMail. Таким образом, жертва фишинга сначала попадает на сервер Modlishka, а его компонент уже отправляет запросы тому сайту, который требуется подделать.

Следовательно, пользователь получается контент с легитимного сайта, однако весь трафик и взаимодействие пользователя с законным сайтом проходит через Modlishka (где также записывается).

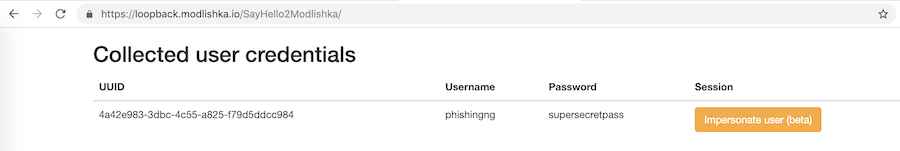
Любой пароль, который пользователь введет на сайте, будет записан Modlishka. Также этот обратный прокси способен обрабатывать 2FA-токены, если пользователь настроил использование двухфакторной аутентификации.

Для лучшего понимания принципа работы Modlishka эксперт опубликовал соответствующее видео, в котором видно, как фишинговый сайт берет контент у легитимного интерфейса Google.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru