



Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Options от Logitech затрагивала серьезная проблема безопасности, благодаря которой злоумышленник мог удаленно отправлять команды, провоцирующие нажатие клавиш клавиатуры. Компания выпустила патч спустя три месяца после того, как команда Google Project Zero сообщила о наличии уязвимости.

Приложение Options позволяет пользователям настраивать клавиши клавиатуры, а также поведение мыши и тачпада. В сентябре знаменитый эксперт Google в области безопасности Тэвис Орманди обнаружил, что приложение открывает сервер WebSocket на компьютерах пользователей.

Проблема была в том, что сервер поддерживал отправку команд, использовал ключ автозапуска для старта вместе с ОС и задействовал довольно слабую систему аутентификации.

«Единственная “аутентификация“, которую было необходимо пройти, заключалась в предоставлении PID [идентификатор процесса — прим. Anti-Malware] процесса, запущенного пользователем. Но количество попыток входа было неограниченно, так что вы могли брутфорсить столько, сколько вам угодно», — пишет Орманди в своем отчете.

«После удачного входа злоумышленник уже мог отправлять различные команды, которые бы инициировали нажатия клавиш, таким образом осуществляя атаки вида “keystroke-инъекция“».

Исторически такие атаки использовались злоумышленниками для получения полного контроля над компьютером жертвы.

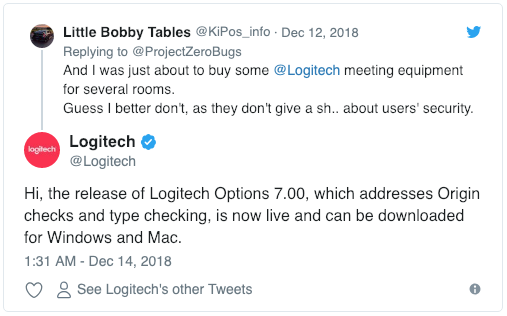
Изначально проигнорировав проблему, Logitech затем все же выпустила патч с версией Options 7.00.564, о чем представители компании сообщили в Twitter.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru