



Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Options от Logitech затрагивала серьезная проблема безопасности, благодаря которой злоумышленник мог удаленно отправлять команды, провоцирующие нажатие клавиш клавиатуры. Компания выпустила патч спустя три месяца после того, как команда Google Project Zero сообщила о наличии уязвимости.

Приложение Options позволяет пользователям настраивать клавиши клавиатуры, а также поведение мыши и тачпада. В сентябре знаменитый эксперт Google в области безопасности Тэвис Орманди обнаружил, что приложение открывает сервер WebSocket на компьютерах пользователей.

Проблема была в том, что сервер поддерживал отправку команд, использовал ключ автозапуска для старта вместе с ОС и задействовал довольно слабую систему аутентификации.

«Единственная “аутентификация“, которую было необходимо пройти, заключалась в предоставлении PID [идентификатор процесса — прим. Anti-Malware] процесса, запущенного пользователем. Но количество попыток входа было неограниченно, так что вы могли брутфорсить столько, сколько вам угодно», — пишет Орманди в своем отчете.

«После удачного входа злоумышленник уже мог отправлять различные команды, которые бы инициировали нажатия клавиш, таким образом осуществляя атаки вида “keystroke-инъекция“».

Исторически такие атаки использовались злоумышленниками для получения полного контроля над компьютером жертвы.

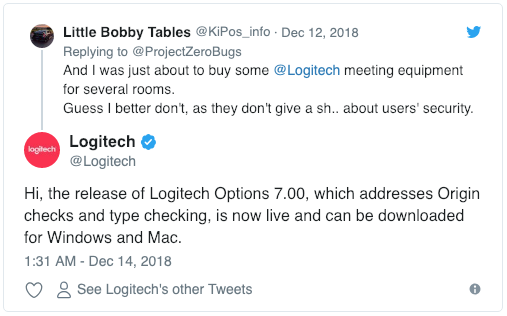
Изначально проигнорировав проблему, Logitech затем все же выпустила патч с версией Options 7.00.564, о чем представители компании сообщили в Twitter.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru