



Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Options от Logitech затрагивала серьезная проблема безопасности, благодаря которой злоумышленник мог удаленно отправлять команды, провоцирующие нажатие клавиш клавиатуры. Компания выпустила патч спустя три месяца после того, как команда Google Project Zero сообщила о наличии уязвимости.

Приложение Options позволяет пользователям настраивать клавиши клавиатуры, а также поведение мыши и тачпада. В сентябре знаменитый эксперт Google в области безопасности Тэвис Орманди обнаружил, что приложение открывает сервер WebSocket на компьютерах пользователей.

Проблема была в том, что сервер поддерживал отправку команд, использовал ключ автозапуска для старта вместе с ОС и задействовал довольно слабую систему аутентификации.

«Единственная “аутентификация“, которую было необходимо пройти, заключалась в предоставлении PID [идентификатор процесса — прим. Anti-Malware] процесса, запущенного пользователем. Но количество попыток входа было неограниченно, так что вы могли брутфорсить столько, сколько вам угодно», — пишет Орманди в своем отчете.

«После удачного входа злоумышленник уже мог отправлять различные команды, которые бы инициировали нажатия клавиш, таким образом осуществляя атаки вида “keystroke-инъекция“».

Исторически такие атаки использовались злоумышленниками для получения полного контроля над компьютером жертвы.

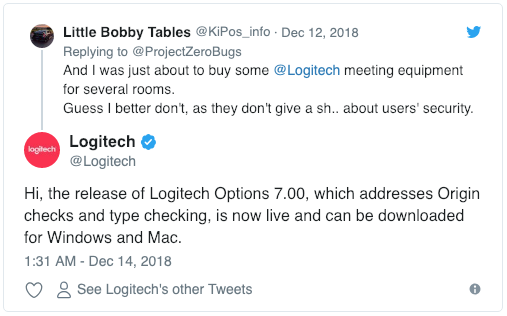
Изначально проигнорировав проблему, Logitech затем все же выпустила патч с версией Options 7.00.564, о чем представители компании сообщили в Twitter.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru