



Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Команда McAfee Advanced Threat Research совместно с McAfee Labs Malware Operations Group обнаружили новую глобальную вредоносную кампанию, которая нацелена на ядерную, оборонную, энергетическую и финансовую инфраструктуры. Специалисты присвоили этой кампании имя — операция «Sharpshooter».

В ходе атак киберпреступники задействуют размещенный в памяти вредонос, который загружает пейлоад второго уровня — Rising Sun для дальнейшей эксплуатации.

«Мы назвали этот вредонос Rising Sun. Согласно нашему анализу, Rising Sun использует исходный код бэкдора Duuzer, который присутствовал в атаках киберпреступной группы Lazarus в 2015 году», — пишут эксперты в отчете.

Эксперты McAfee считают, что связь между Sharpshooter и группой Lazarus настолько очевидна, что можно сделать вывод — за операцией стоят именно эти злоумышленники. Либо атакующие пытаются ввести исследователей в заблуждение.

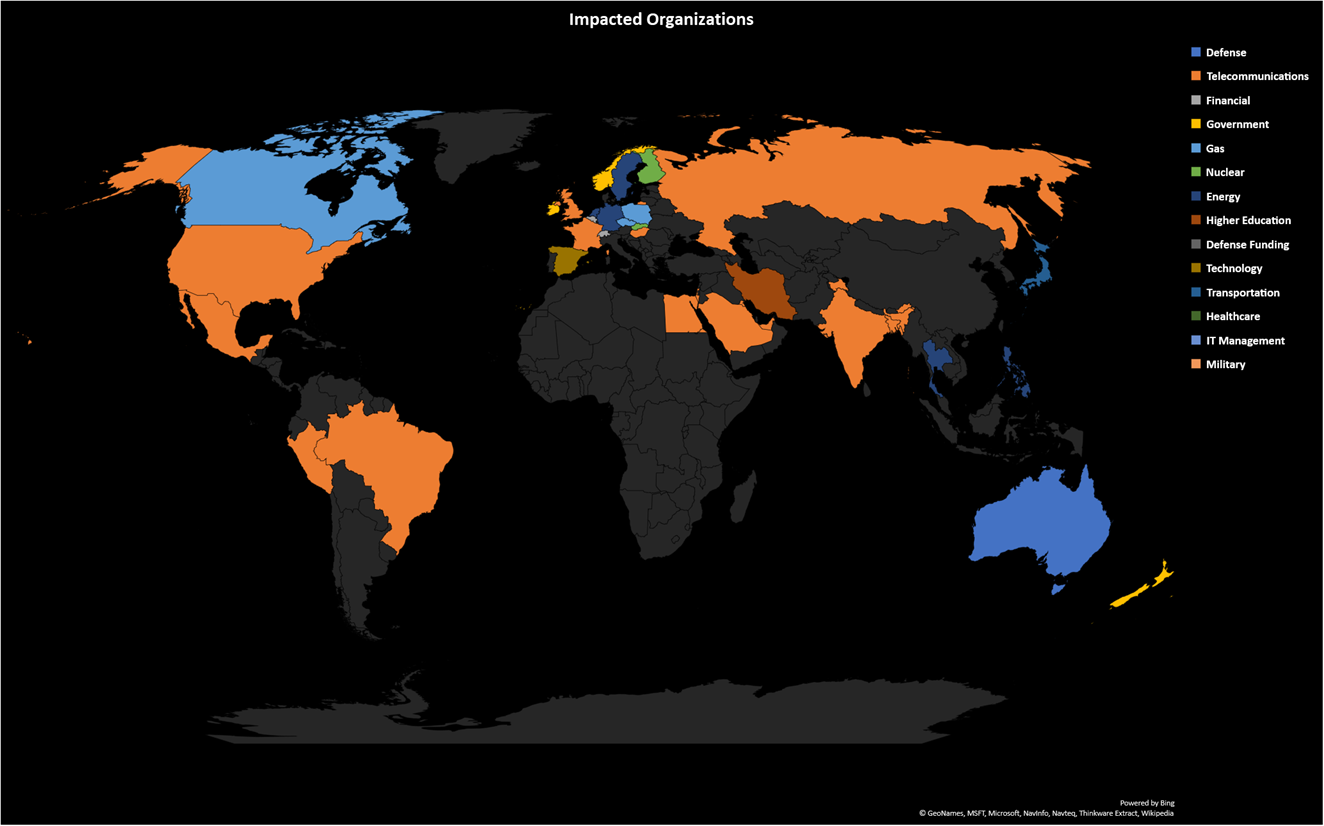
В октябре-ноябре специалисты зафиксировали присутствие Rising Sun в 87 организациях по всему миру, однако больший процент атакованных компаний располагался в США. Также было отмечено, что большинство организаций-жертв либо были англоговорящими, либо имели англоговорящий офис.

В ходе своей кампании злоумышленники под видом поиска сотрудников собирали информацию о служащих организаций. Основными целями выступали оборонные и государственные структуры.

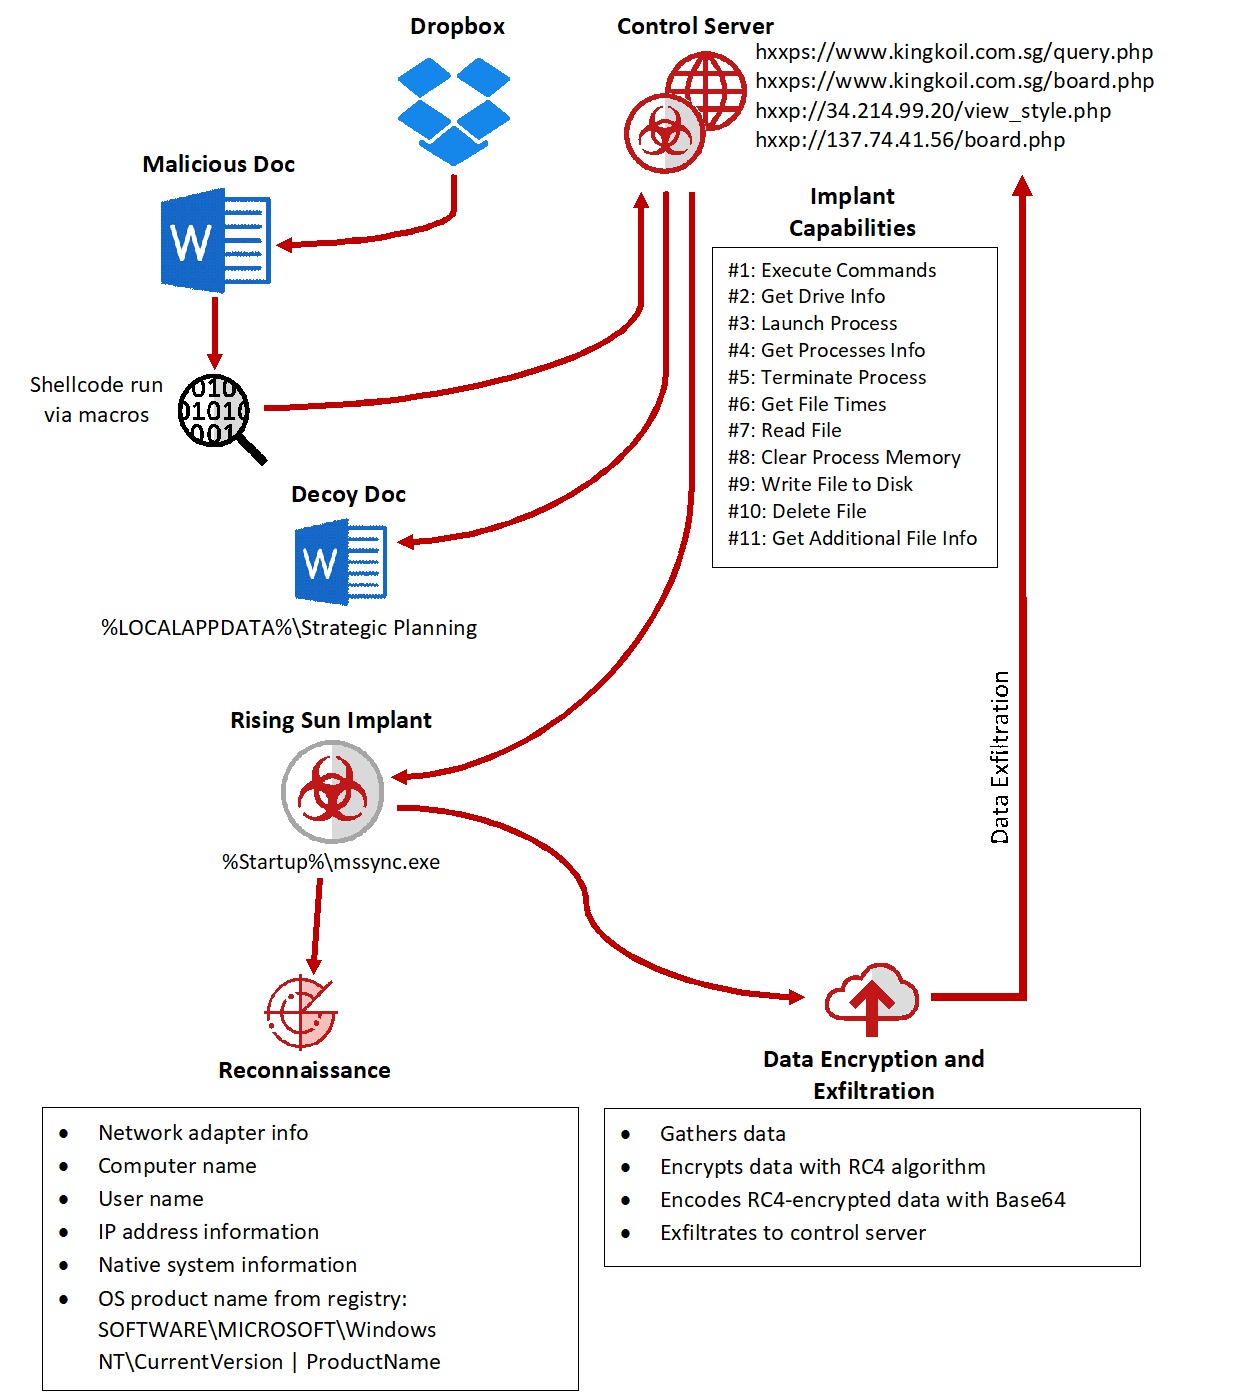
Согласно схеме, опубликованной специалистами McAfee, киберпреступники распространяли вредоносные документы Word через сервис Dropbox. После заражения с помощью вредоносных макросов данные компьютера жертвы отправлялись на командный сервер C&C злоумышленников.

Анализируя полученную информацию, преступники планировали дальнейшие шаги.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru