



Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Команда McAfee Advanced Threat Research совместно с McAfee Labs Malware Operations Group обнаружили новую глобальную вредоносную кампанию, которая нацелена на ядерную, оборонную, энергетическую и финансовую инфраструктуры. Специалисты присвоили этой кампании имя — операция «Sharpshooter».

В ходе атак киберпреступники задействуют размещенный в памяти вредонос, который загружает пейлоад второго уровня — Rising Sun для дальнейшей эксплуатации.

«Мы назвали этот вредонос Rising Sun. Согласно нашему анализу, Rising Sun использует исходный код бэкдора Duuzer, который присутствовал в атаках киберпреступной группы Lazarus в 2015 году», — пишут эксперты в отчете.

Эксперты McAfee считают, что связь между Sharpshooter и группой Lazarus настолько очевидна, что можно сделать вывод — за операцией стоят именно эти злоумышленники. Либо атакующие пытаются ввести исследователей в заблуждение.

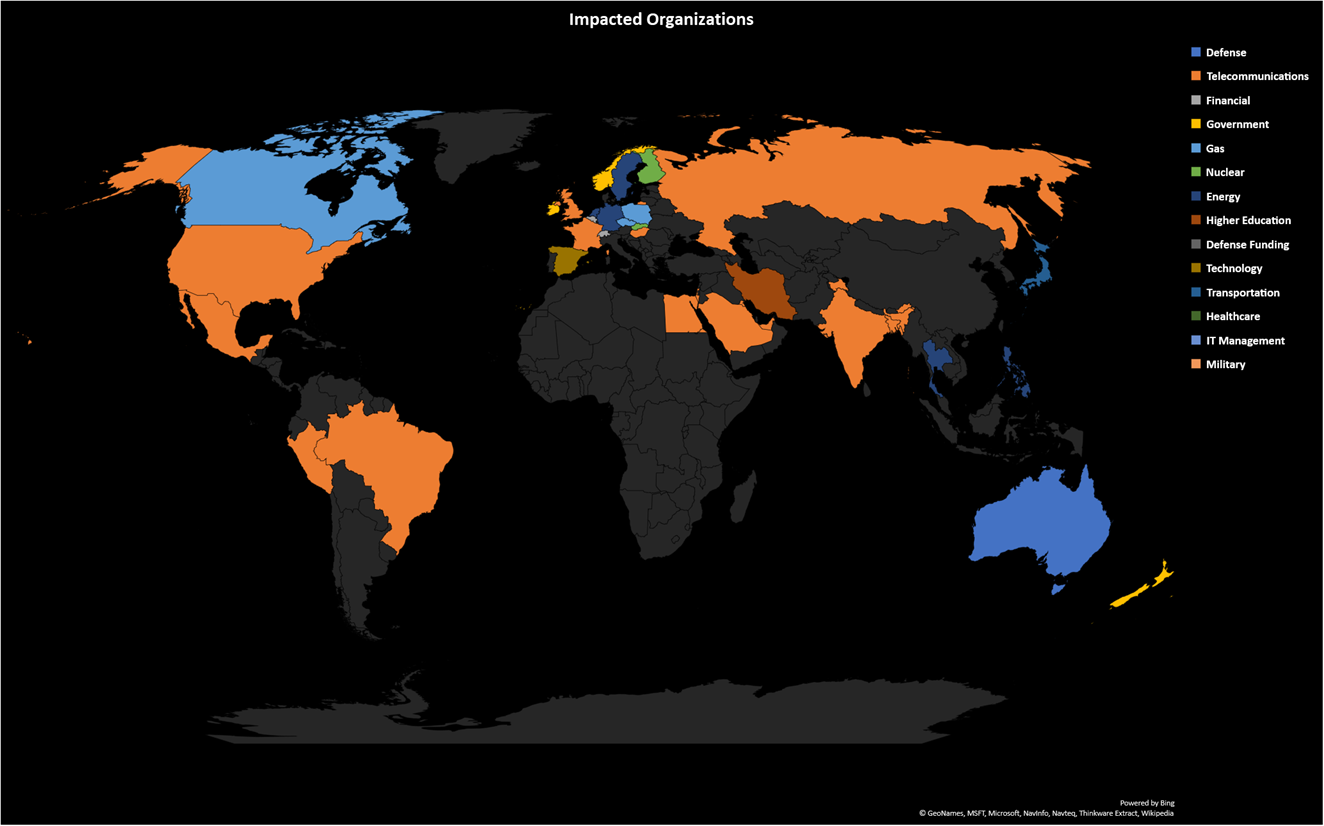
В октябре-ноябре специалисты зафиксировали присутствие Rising Sun в 87 организациях по всему миру, однако больший процент атакованных компаний располагался в США. Также было отмечено, что большинство организаций-жертв либо были англоговорящими, либо имели англоговорящий офис.

В ходе своей кампании злоумышленники под видом поиска сотрудников собирали информацию о служащих организаций. Основными целями выступали оборонные и государственные структуры.

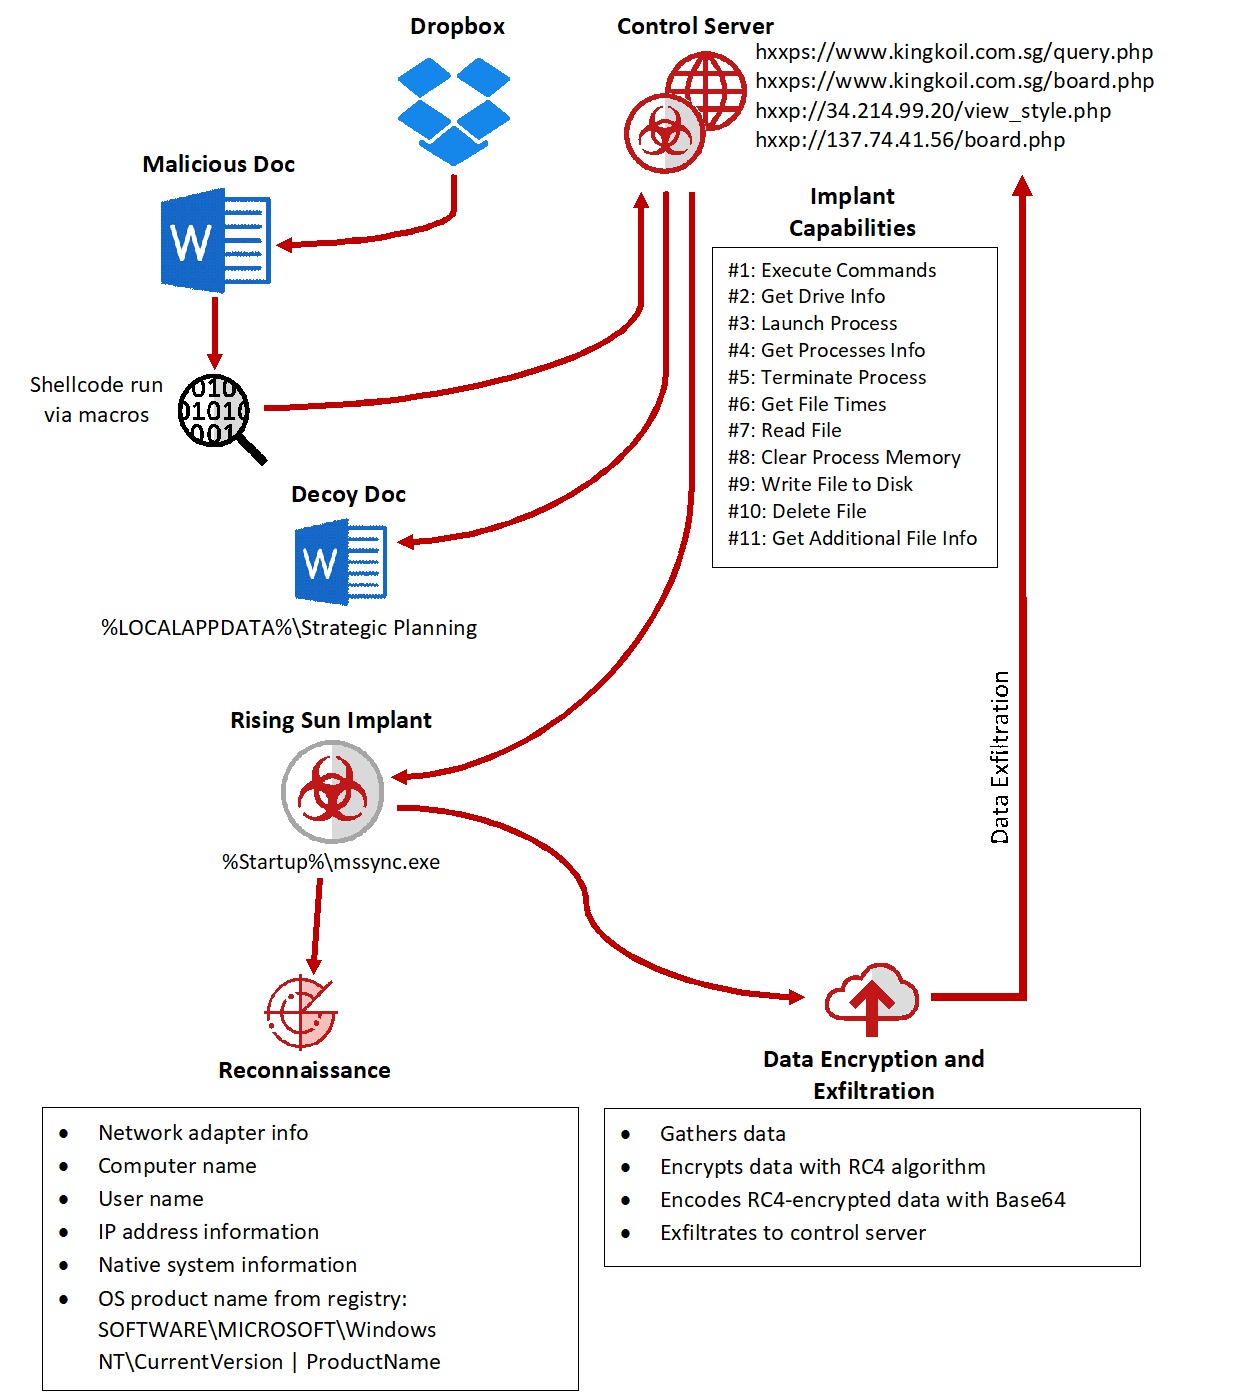
Согласно схеме, опубликованной специалистами McAfee, киберпреступники распространяли вредоносные документы Word через сервис Dropbox. После заражения с помощью вредоносных макросов данные компьютера жертвы отправлялись на командный сервер C&C злоумышленников.

Анализируя полученную информацию, преступники планировали дальнейшие шаги.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru