



Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Специалисты Северо-Восточного университета совместно с экспертами IBM Research раскрыли новую вариацию уязвимости Spectre в процессорах. Эту брешь можно проэксплуатировать за счет выполнения кода в контексте браузера.

Команда исследователей утверждает, что новая проблема также затрагивает микроархитектуру современных процессоров и может быть использована в процессе атаки на функцию спекулятивного выполнения.

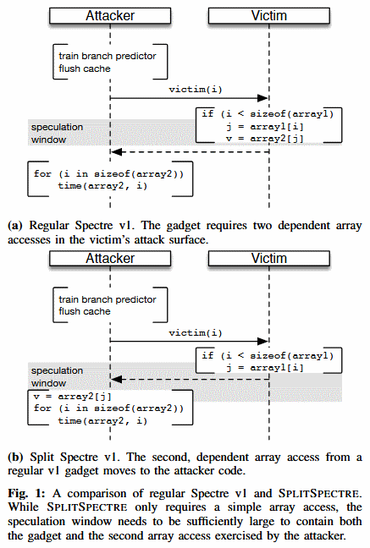
Специалисты дали новой уязвимости кодовое имя SplitSpectre, она является вариацией изначального варианта уязвимости Spectre v1, о которой стало известно в начале этого года.

Отличие SplitSpectre в том, как именно осуществляется атака. По словам экспертов, новую уязвимость использовать даже легче, чем первоначальный вариант.

Для наглядности исследователи опубликовали схему, на которой видно отличие оригинальной Spectre v1 (вверху) от SplitSpectre (внизу):

По словам специалистов, эта атака технически увеличивают длину окна спекулятивного выполнения. Экспертам удалось успешно атаковать процессоры Intel Haswell, Skylake и AMD Ryzen. При этом в ходе атак они использовали JavaScript-движок Firefox SpiderMonkey 52.7.4.

С подробным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Напомним, что в прошлом месяце Линус Торвальдс поддержал идею создания патча ядра Linux, который призван ограничить действие защитного механизма против атаки Spectre Variant 2. Это обновление отключит одну из систем защиты от Spectre V2 по той причине, что на системах наблюдается потеря производительности вплоть до 50% от общей мощности процессора. 

Подпишитесь на новости

В центре Москвы пожаловались на замедление мобильного интернета

Предупреждение об ограничениях связи получило первые пользовательские подтверждения: жители центра Москвы сообщили, что мобильный интернет стал работать заметно хуже. Жалобы появились 27 октября — в первый день периода возможных ограничений, объявленного Минцифры.

Сообщения очевидцев и результаты проверок скорости опубликовал канал «Осторожно, Москва».

В публикации приведены два замера Speedtest: 225,47 и 12,13 Мбит/с. Однако оператор, точное место и условия измерений не указаны. Накануне Минцифры предупредило о возможных временных ограничениях мобильного интернета внутри Третьего транспортного кольца.

27 и 28 октября они возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск. Ведомство объяснило меры безопасностью во время саммитов Форума стран — экспортёров газа и «Россия — Африка».

По заявлению министерства, доступ к ресурсам из «белого списка» должен сохраняться, а голосовая связь, домашний интернет и Wi-Fi — работать штатно.

Жалобы совпали с объявленным периодом ограничений, но причина каждого конкретного замедления не подтверждена. Практический вывод для поездок в центр: нужные адреса, билеты и документы лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru